Voici un chiffre qui redéfinit complètement le débat sur la cybersécurité pour 2026 : Le trafic des agents IA a augmenté de 7 851 % en 2025. Une hausse non négligeable, loin d'être modeste. Une progression trimestrielle honorable, non. Une augmentation de 7 851 %. En une seule année.
Les agents d'IA — des systèmes logiciels autonomes capables de naviguer sur le web, d'exécuter des tâches, d'accéder à des API, de programmer, d'envoyer des e-mails et de prendre des décisions sans intervention humaine — sont passés du stade d'expérimentation prometteuse à celui de réalité courante en entreprise presque du jour au lendemain. Et comme pour toute technologie qui se développe aussi rapidement, l'architecture de sécurité n'a pas suivi le rythme. Loin de là.
Aujourd'hui, les organisations déploient des agents d'IA à une vitesse record tout en admettant qu'elles ne savent pratiquement pas comment les sécuriser. La surface d'attaque a explosé. Les acteurs malveillants se sont adaptés. Et les conséquences financières d'une mauvaise gestion de la sécurité se chiffrent en dizaines de millions de dollars par incident.
Voici cette histoire, racontée à travers les chiffres.
L’ampleur de l’adoption des agents IA — et la faille de sécurité qu’elle a créée
Le déploiement a dépassé la capacité de protection.
Avant d'examiner les menaces, il est essentiel de comprendre la vitesse d'adoption qui les a engendrées. Le marché des agents IA a atteint 7.92 milliards de dollars en 2025 et devrait augmenter à 236.03 milliards de dollars par 2034 — un taux de croissance annuel composé de 45.82 %Il ne s'agit pas d'une technologie de niche. C'est l'une des catégories d'infrastructures d'entreprise qui a connu la croissance la plus rapide de toute l'histoire de l'informatique.
Les chiffres de déploiement reflètent cela :
79% d'organisations signaler un certain niveau de IA agentique adoption à partir de 2025
L'entreprise moyenne fonctionne désormais environ 37 agents IA par organisation (contre presque zéro il y a seulement 24 mois)
96% d'organisations prévoient d'étendre leur utilisation de l'IA agentive en 2026
Les entreprises dominent actuellement l'adoption de l'IA agentive à 25% de pénétration — grâce à des ressources techniques accrues et à des budgets dédiés à l'IA
Mais voici la statistique qui fait froid dans le dos à tous les RSSI : Le fossé entre le taux d'adoption de 79 % et le taux de mise en production en matière de sécurité (11 %) constitue le principal défi de 2026. Près de quatre entreprises sur cinq ont déployé des agents d'IA sous une forme ou une autre. À peine une sur dix dispose de contrôles de sécurité suffisamment matures pour les protéger efficacement.
La crise de l'état de préparation en chiffres
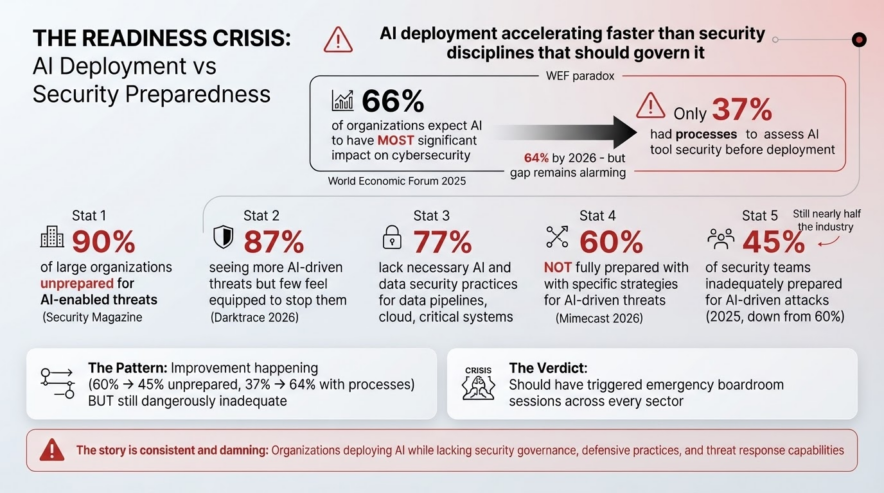
Forum économique mondial Perspectives mondiales de la cybersécurité 2025 a rendu un verdict qui aurait dû déclencher des réunions d'urgence dans tous les conseils d'administration de tous les secteurs : 66 % des organisations s'attendent à ce que l'IA ait l'impact le plus significatif sur la cybersécurité. — et pourtant seulement 37 % disposaient de processus permettant d'évaluer la sécurité des outils d'IA avant leur déploiement. La même année, ce chiffre s'améliorait à 64 % en 2026, mais l'écart sous-jacent restait alarmant.
D'autres statistiques sur l'état de préparation dressent un tableau tout aussi inquiétant :
90 % des grandes organisations ne sont pas préparées. pour les menaces utilisant l'IA (Security Magazine)
60 % des organisations ne sont PAS pleinement préparées avec des stratégies spécifiques pour les menaces pilotées par l'IA (Mimecast, 2026)
77 % des organisations ne disposent pas des pratiques nécessaires en matière d'IA et de sécurité des données. pour protéger les pipelines de données, l'infrastructure cloud et les systèmes critiques
45% des équipes de sécurité En 2025, 60 % des entreprises ont admis que leurs organisations étaient insuffisamment préparées aux attaques pilotées par l'IA, contre 60 % l'année précédente, mais cela représente encore près de la moitié du secteur.
87% des professionnels de la sécurité Ils affirment constater une augmentation des menaces liées à l'IA en 2026, mais peu se sentent en mesure de les arrêter (Darktrace).
Le constat que donnent ces chiffres est clair et accablant : le déploiement de l’IA s’accélère plus vite que les mesures de sécurité qui devraient le régir.
Le paysage des menaces : qu’est-ce qui attaque réellement les agents d’IA ?
Injection rapide : l'arme numéro un
S'il existe un type d'attaque qui définit l'ère de la sécurité des agents d'IA, c'est bien l'injection rapide — et sa domination dans le paysage des menaces est statistiquement indéniable.
L'injection rapide est classée comme LLM01 par OWASPce qui en fait la vulnérabilité classifiée numéro 1 en matière de sécurité des grands modèles de langage. Les taux de réussite des attaques varient de 50% à 84% en fonction de la configuration du système, ce qui signifie que dans le pire des cas, les attaquants réussissent plus souvent qu'ils n'échouent.
L’ampleur de l’exploitation dans le monde réel est stupéfiante :
Dans le cadre d'une compétition publique de test d'intrusion contre des agents d'IA déployés, des chercheurs ont lancé 1.8 million de tentatives d'injection rapide — démontrant ainsi l'échelle industrielle à laquelle cette attaque peut être automatisée
Les agents IA se déplacent 16 fois plus de données que d'utilisateurs humainsce qui signifie qu'un seul agent compromis crée une exposition qui éclipse celle d'un seul compte compromis.
L'injection indirecte d'instructions malveillantes (où des instructions malveillantes sont intégrées au contenu web consulté par des agents d'IA) a été documentée dans des incidents réels jusqu'en décembre 2025, les attaquants contournant les systèmes d'évaluation de produits basés sur l'IA.
L'attaque est élégante dans sa simplicité : au lieu de pirater le système sous-jacent, les attaquants piratent le instructions données à l'IA, ce qui l'amène à entreprendre des actions que ses opérateurs n'avaient jamais prévues — exfiltrer des données, contourner les contrôles d'accès ou élever ses privilèges au nom de l'attaquant.
Cartographie complète des menaces : principaux vecteurs d’attaque des agents IA en 2026
Vecteur de menace | Gravité | Statistique clé |
Injection rapide | Critical | Taux de réussite des attaques : 50 à 84 % ; vulnérabilité LLM n° 1 selon OWASP |
Hameçonnage par deepfake IA | Critical | Augmentation de 2 137 % des tentatives de fraude par deepfake en 3 ans |
Logiciel malveillant basé sur l'IA | Haute | Augmentation de 89 % des attaques menées par des adversaires utilisant l'IA (CrowdStrike) |
IA fantôme / Agents non autorisés | Haute | Classé en tête des risques d'entreprise ; 90 % des organisations ne sont pas préparées. |
Attaques par IA dans la chaîne d'approvisionnement | Haute | Principale menace selon le rapport 2026 de HiddenLayer sur le paysage des menaces liées à l'IA |
Empoisonnement des données | Moyen-élevé | Vecteur de croissance ; cible les données d'entraînement et l'intégrité du modèle |
Vol/Extraction de modèles | Moyenne | Risques liés à la propriété intellectuelle découlant de requêtes contradictoires |
Élévation des privilèges des agents | Critical | Des agents disposant d'un accès surdimensionné ont exploité de manière autonome |
L'explosion des deepfakes mérite une section à part entière.
Les chiffres concernant les deepfakes générés par l'IA et utilisés dans les cyberattaques sont si alarmants qu'ils méritent une analyse distincte. La part des deepfakes dans les tentatives de fraude à l'échelle mondiale a augmenté à partir de 0.1% dans 2022 à 6.5% dans 2025 - une Une augmentation de 2,137 % en seulement trois ansLe clonage vocal ne coûte presque rien aux attaquants, et la fraude à l'identité synthétique alimentée par les deepfakes est devenue l'une des catégories d'attaques connaissant la croissance la plus rapide dans les services financiers.
SentinelOne signale un Augmentation de 1 265 % des attaques de phishing alimentées par l’IA générative rien que l'année dernière
Les attaques pilotées par l'IA, notamment les usurpations d'identité par deepfake, ont augmenté de 15 % au cours de l'année écoulée, selon le rapport 2026 de HoxHunt sur les tendances du phishing
Le nombre de professionnels de la cybersécurité se déclarant les moins bien préparés aux attaques de deepfake a augmenté. 3% dans 2024 à 21% dans 2025 — une multiplication par sept du manque de préparation reconnu
Le coût réel d'une violation de données impliquant l'IA
Les conséquences financières se chiffrent désormais en millions par incident.
Le rapport d'IBM sur le coût des violations de données suit l'évolution de ces coûts depuis plus de vingt ans, et l'édition 2025 a livré des conclusions qui redéfinissent complètement le débat sur les investissements en matière de sécurité de l'IA.
4.7 millions de dollars est le coût moyen d'une faille de sécurité d'un agent d'IA en 2026 (Shattered.io recherche sur la sécurité des agents)
Le coût moyen mondial d'une violation de données, tous types confondus, a atteint 4.44 millions de dollars en 2025Ce montant est en légère baisse par rapport aux 4.88 millions de dollars enregistrés en 2024, mais les violations de données impliquant l'IA sont en nette augmentation.
Les violations impliquant des modèles ou des applications d'IA ont eu en moyenne 5.08 millions de dollars par incident dans le rapport IBM de 2025 — une prime d'environ 640 000 $ par rapport au scénario de référence
13% d'organisations violations signalées qui impliquaient directement leurs modèles ou applications d'IA en 2025
De manière critique, 97 % de ces organisations ne disposaient pas de contrôles d'accès à l'IA adéquats. au moment de la violation — ce qui signifie que la violation aurait pu être évitée grâce à une gouvernance de base
L'autre aspect de ces données est tout aussi important : les organisations qui utilisent l'IA défensivement Les opérations de sécurité obtiennent des résultats nettement meilleurs.
Les organisations qui intègrent largement l'IA et l'automatisation dans leur architecture de sécurité paient 3.62 millions de dollars par violation en moyenne, Par rapport à 5.52 millions de dollars pour ceux qui n'en ont pas — un Différence de coût de 1.9 million de dollars
Des équipes de sécurité dotées d'intelligence artificielle détectent et contiennent les intrusions. 51 jours plus rapide que les équipes sans assistance IA
Le coût caché : le temps
Au-delà des pertes financières directes, la dimension temporelle des attaques pilotées par l'IA s'aggrave à un rythme alarmant. Le rapport mondial sur les menaces 2026 de CrowdStrike a révélé que le délai moyen d'une attaque informatique — le laps de temps entre l'accès initial d'un attaquant à un réseau et son déplacement latéral — réduit à seulement 29 minutesEn 2019, ce délai se mesurait en heures. Aujourd'hui, les équipes d'intervention humaines doivent devancer les attaquants automatisés qui opèrent à la vitesse de la machine, et elles sont en train de perdre.
Réaction du marché : où circule l’argent
Les dépenses en cybersécurité liées à l'IA s'accélèrent
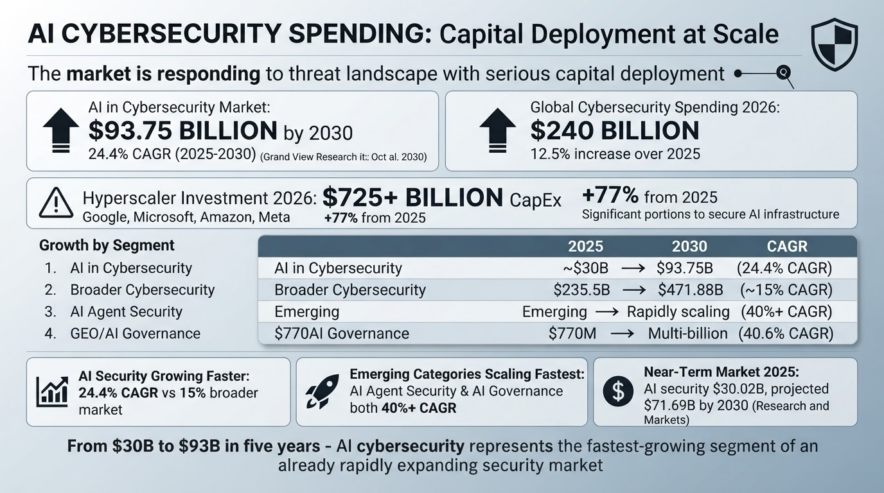
Le marché réagit à ce contexte de menaces par d'importants déploiements de capitaux. Les chiffres sont frappants :
Le marché mondial de l'IA dans la cybersécurité devrait croître à un rythme soutenu. TCAC de 24.4 % de 2025 à 2030atteindre 93.75 milliards de dollars par 2030 (Recherche Grand View)
Le marché plus large de l'IA dans le domaine de la sécurité est estimé à 30.02 milliards de dollars en 2025, devrait atteindre 71.69 milliards de dollars par 2030 (Recherche et Marchés)
Les dépenses mondiales en cybersécurité devraient atteindre 240 milliards de dollars en 2026 12.5% d'augmentation par rapport à 2025 (Gartner)
Les quatre plus grands géants du cloud (Google, Microsoft, Amazon, Meta) devraient dépenser plus de 725 milliards de dollars de dépenses d'investissement en 2026 — en hausse de 77 % par rapport à 2025 — dont une part importante consacrée à l'infrastructure sécurisée de l'IA
Segment de marché | Valeur 2025 | Projection 2030 | CAGR |
L'IA en cybersécurité | ~ 30 milliards de dollars | 93.75 milliards de dollars | 24.4 % |
Marché plus large de la cybersécurité | 235.5 milliards de dollars | 471.88 milliards de dollars | ~% 15 |
Sécurité des agents IA (spécifique) | Émergents | Évolutivité rapide | % 40 + |
Marché de la gouvernance GEO/IA | 770 millions de dollars | Plusieurs milliards | 40.6 % |
Qui considère cela comme sa priorité absolue ?
Les données relatives aux priorités organisationnelles sont tout aussi révélatrices. Un sondage Dark Reading réalisé en 2026 a révélé que 48 % des professionnels de la sécurité considèrent l'IA agentique comme le principal vecteur d'attaque de l'année. — plus que toute autre catégorie de menaces, y compris les rançongiciels, les attaques contre la chaîne d'approvisionnement et les intrusions étatiques. Par ailleurs :
92% des professionnels de la sécurité exprimer son inquiétude quant aux risques de sécurité des agents d'IA
36 % des dirigeants du secteur de la sécurité et des technologies Accenture affirme que l'IA dépasse leurs capacités de sécurité.
80% d'organisations s'inquiètent des fuites de données sensibles via les outils d'IA générative (Mimecast)
48% d'organisations Dark Reading classe l'IA agentique comme la principale menace en matière de cybersécurité en 2026.
Les cinq risques spécifiques que toute entreprise doit comprendre
Décomposition de la surface d'attaque de l'agent
Comprendre why Les agents d'IA créent une surface d'attaque considérablement élargie, ce qui nécessite d'examiner ce qui les différencie structurellement des logiciels traditionnels.
Risque n° 1 — Action autonome sans supervision humaine
Les agents d'IA agissent (envoi d'e-mails, navigation web, exécution de code, appels d'API) sans intervention humaine à chaque étape. Un agent compromis peut causer des dommages considérables avant même que quiconque ne s'aperçoive du problème. Dans ce contexte, le délai d'intrusion de 29 minutes prend une dimension catastrophique.
Risque n° 2 — Privilèges excessifs par défaut
La plupart des organisations déploient des agents d'IA dotés de droits d'accès surdimensionnés, car il est plus facile d'octroyer des autorisations larges que de définir précisément les pouvoirs de chaque agent. De ce fait, un seul agent compromis possède souvent des capacités bien supérieures à celles dont il a réellement besoin, ce qui amplifie considérablement l'impact d'une attaque réussie.
Risque n° 3 — La vulnérabilité de la chaîne d'approvisionnement
Les agents d'IA dépendent d'outils, de plugins, d'API et de sources de données externes. Les attaquants qui compromettent un élément quelconque de cette chaîne (un plugin tiers, une base de données externe, voire une page web consultée par l'agent) peuvent potentiellement détourner le comportement de l'agent sans jamais accéder au système principal. Le rapport 2026 de HiddenLayer sur les menaces pesant sur l'IA classe les attaques ciblant la chaîne d'approvisionnement parmi les cinq principales menaces spécifiques à l'IA.
Risque n° 4 — Prolifération de l'IA fantôme
Dans de nombreuses organisations, des employés déploient leurs propres agents et outils d'IA sans aucune connaissance en informatique ni en sécurité. Ce phénomène d'« IA fantôme » signifie que les organisations disposent fréquemment de systèmes d'IA qui exploitent leurs données, se connectent à leurs systèmes et agissent en leur nom, le tout en dehors de tout cadre de gouvernance de sécurité. Ce risque majeur pour les entreprises devrait persister jusqu'en 2026 et au-delà.
Risque n° 5 — Exfiltration de données à la vitesse de la machine
Étant donné que les agents d'IA traitent 16 fois plus de données que les utilisateurs humains dans le même laps de temps, une attaque par exfiltration de données via un agent compromis ne se manifeste pas par un flux lent et suspect. Elle ressemble à une activité normale de l'agent, jusqu'à ce que le mal soit déjà fait.
Le guide de la défense : ce que les données montrent être réellement efficace
Un système de sécurité adapté à la menace
La bonne nouvelle — et il y en a vraiment une — est que les organisations qui adoptent une approche structurée de la sécurité des agents d'IA constatent des résultats tangibles. Les données relatives aux mesures de défense sont encourageantes pour celles et ceux qui sont prêts à investir judicieusement.
Les organisations dotées de programmes de sécurité IA matures qui contiennent des failles de sécurité 51 jours plus rapide et au coût inférieur de 1.9 million de dollars par incident
Le déploiement d'une architecture zéro confiance pour les agents d'IA réduit considérablement le risque de déplacement latéral.
Les agents d'IA autonomes pourront gérer jusqu'à 90 % du triage de sécurité de routine d'ici fin 2026 — ce qui signifie que l'IA est également l'un des outils de défense les plus puissants disponibles
Le cadre stratégique de défense sur lequel convergent la plupart des responsables de la sécurité repose sur plusieurs piliers clés :
Principe du moindre privilège pour les agentsChaque agent d'IA devrait disposer exactement des accès dont il a besoin, et rien de plus. Cela paraît évident ; pourtant, rares sont ceux qui appliquent ce principe rigoureusement dès le départ.
Surveillance continue du comportement des agentsLa surveillance de sécurité traditionnelle a été conçue pour les comportements humains. La surveillance par agents IA exige de nouveaux outils spécifiquement adaptés à la vitesse et au volume d'activité de ces agents.
Durcissement rapide par injection: Couches de désinfection des entrées, d'isolation du contexte et de validation des sorties qui traitent chaque entrée externe comme potentiellement adverse.
Nomenclature IA (AI-BOM): Répertorier chaque agent d'IA, modèle, dépendance et source de données — tout comme les organisations tiennent à jour les nomenclatures logicielles des applications traditionnelles.
Points de contrôle avec intervention humainePour les actions à forts enjeux (transactions financières, suppressions de données, communications externes), une confirmation humaine est requise avant l'exécution par l'agent, quelle que soit l'apparence routinière de l'action.
Résumé statistique : L'essentiel en un coup d'œil
Sécurité des agents IA : chiffres clés pour 2026
Catégories | Statistique | Matériau |
Croissance du trafic des agents IA | 7,851% en 2025 | Sécurité humaine |
Taille du marché des agents IA (2025) | 7.92 milliards de dollars | Étude de Marché |
Taille du marché des agents IA (2034) | 236.03 milliards de dollars | Étude de Marché |
Organisations dotées d'agents d'IA | 79 % | Enquêtes multiples |
Les organisations sont prêtes pour la sécurité | ~11% prêts pour la production | Numérique appliqué |
Principales menaces liées à l'IA | IA agentique — 48 % des professionnels | Lecture sombre |
coût moyen d'une violation de données par un agent d'IA | 4.7 millions de dollars | |
Réduisez vos coûts grâce à la sécurité IA | 1.9 million de dollars par infraction | IBM 2025 |
Détection plus rapide grâce aux défenses IA | 51 jours | IBM 2025 |
Taux de réussite de l'injection rapide | 50-84% | OWASP / Vectra |
Augmentation des fraudes liées aux deepfakes (3 ans) | 2,137 % | Sous-somme |
Augmentation du phishing par IA | 1,265% en glissement annuel | SentinelleUn |
Les organisations mal préparées aux menaces de l'IA | 90% des grandes organisations | Magazine de sécurité |
Marché de la cybersécurité (2026) | 240 milliards de dollars | Gartner |
L'IA sur le marché de la cybersécurité (2030) | 93.75 milliards de dollars | Grand View Research |
Temps d'évasion de l'attaquant CrowdStrike | 29 minutes | CrowdStrike 2026 |
Conclusion
La fenêtre d'opportunité pour agir est étroite et se referme.
La crise de sécurité des agents IA n'est pas un problème futur. Ce n'est pas un problème qui surgira lorsque la technologie aura gagné en maturité. C'est une urgence immédiate, une situation critique qui exige une décision au niveau de la direction et à laquelle la plupart des organisations réagissent trop lentement.
Le calcul est sans ambiguïté : 79 % des organisations ont déployé des agents d'IA. 90 % des grandes organisations ne sont pas préparées aux attaques utilisant l'IA. 48 % des professionnels de la sécurité considèrent l'IA comme leur principale menace pour 2026. Le coût moyen d'une violation de données s'élève à 4.7 millions de dollars. Et les assaillants n'ont que 29 minutes pour s'infiltrer avant que les dégâts ne soient faits.
Les organisations qui sortiront indemnes de cette ère seront celles qui considèrent la sécurité des agents d'IA non pas comme un simple élément de liste de contrôle informatique, mais comme un risque commercial fondamental, exigeant un investissement dédié, une responsabilité clairement définie, une surveillance continue et le même sérieux stratégique que celui appliqué aux risques financiers ou à la conformité réglementaire.
Le temps ne s'écoule pas. À la vitesse de la machine, le compte à rebours est déjà enclenché.
FAQ
Des études montrent que plus de 70 % des déploiements d'IA présentent des vulnérabilités critiques susceptibles d'exposer des données sensibles, et que les cyberattaques ciblant les systèmes d'IA ont augmenté de plus de 300 % ces dernières années. De plus, la majorité des organisations déclarent ne pas disposer de l'expertise interne nécessaire pour sécuriser correctement leurs agents d'IA face aux menaces émergentes.
Les agents d'IA sont extrêmement vulnérables aux attaques par injection de code, les chercheurs en sécurité parvenant à manipuler leur comportement dans près de 97 % des systèmes testés à l'aide de techniques basiques. Ces attaques peuvent entraîner la fuite de données confidentielles, l'exécution d'actions non autorisées ou le contournement complet des protocoles de sécurité.
De nombreuses entreprises privilégient les gains de productivité offerts par les agents d'IA, négligeant ainsi l'élargissement de la surface d'attaque qu'ils engendrent, notamment lorsque ces agents ont accès aux bases de données internes, aux API et aux outils de communication. L'absence de cadres de sécurité standardisés pour l'IA fait que la plupart des organisations fonctionnent sans référentiel de protection adéquat.
Oui, des agents d'IA compromis ont déjà été associés à des pertes financières considérables, certains incidents ayant entraîné des transactions non autorisées, des fuites de données et des amendes réglementaires se chiffrant en millions de dollars. Le risque financier est aggravé par l'autonomie des agents d'IA, capables d'agir rapidement avant toute intervention humaine.
Absolument, les cybercriminels ciblent de plus en plus les petites entreprises car celles-ci ont tendance à adopter rapidement les outils d'IA sans investir autant dans la sécurité. Les études montrent que les PME sont touchées de manière disproportionnée par les incidents de sécurité liés à l'IA, en raison de leurs ressources informatiques limitées et de leurs pratiques d'audit de sécurité insuffisantes.