Eis um número que reformula toda a conversa sobre cibersegurança para 2026: O tráfego de agentes de IA cresceu 7,851% em 2025. Não foi um aumento modesto. Nem uma melhora respeitável de um trimestre para o outro. Sete mil, oitocentos e cinquenta e um por cento. Em um único ano.
Agentes de IA — sistemas de software autônomos capazes de navegar na web, executar tarefas, acessar APIs, escrever código, enviar e-mails e tomar decisões sem intervenção humana — passaram de um experimento promissor a uma realidade empresarial consolidada quase da noite para o dia. E, como acontece com toda tecnologia que escala tão rapidamente, a arquitetura de segurança não acompanhou o ritmo. Nem de perto.
Hoje, as organizações estão implementando agentes de IA em ritmo recorde, ao mesmo tempo que admitem não ter quase nenhuma ideia de como protegê-los. A superfície de ataque explodiu. Os agentes de ameaças se adaptaram. E as consequências financeiras de um erro nesse processo são mensuráveis em dezenas de milhões de dólares por incidente.
Esta é essa história, contada através dos números.
A escala da adoção de agentes de IA — e a lacuna de segurança que ela criou
Como a implantação ultrapassou a proteção
Antes de explorar as ameaças, é fundamental entender a velocidade de adoção que as criou. O mercado de agentes de IA atingiu $ 7.92 bilhões em 2025 e está projetado para aumentar para $ 236.03 bilhões até 2034 — uma taxa de crescimento anual composta de 45.82%Essa não é uma tecnologia de nicho. É uma das categorias de infraestrutura empresarial de crescimento mais rápido na história da computação.
Os números de implantação refletem isso:
79% das organizações relatar algum nível de IA agente adoção a partir de 2025
Atualmente, a empresa média opera aproximadamente 37 agentes de IA por organização (um aumento em relação a quase zero há apenas 24 meses)
96% das organizações planejam expandir o uso de IA ativa em 2026.
Organizações empresariais dominam a atual adoção de IA orientada a agentes. 25% de penetração — impulsionado por maiores recursos técnicos e orçamentos dedicados à IA
Mas eis aqui a estatística que faz o estômago de qualquer CISO revirar: A lacuna de segurança entre 79% de adoção e 11% de soluções prontas para produção é o principal desafio de 2026. Quase quatro em cada cinco empresas implantaram agentes de IA de alguma forma. Apenas uma em cada dez possui controles de segurança suficientemente maduros para protegê-los adequadamente.
A crise de prontidão em números
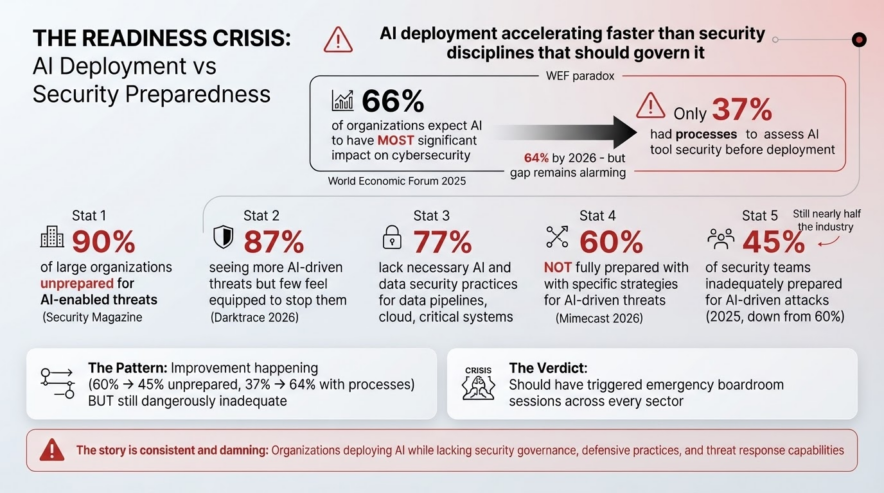
O Fórum Econômico Mundial Perspectivas globais de segurança cibernética 2025 obteve um veredicto que deveria ter desencadeado reuniões de emergência em todos os setores: 66% das organizações esperam que a IA tenha o impacto mais significativo na cibersegurança. — mas apenas 37% tinham processos implementados para avaliar a segurança das ferramentas de IA antes da implantação. naquele mesmo ano. Em 2026, esse número de avaliação melhorou para 64%, mas a lacuna subjacente continua alarmante.
Estatísticas adicionais sobre prontidão revelam um quadro igualmente preocupante:
90% das grandes organizações não estão preparadas. para ameaças habilitadas por IA (Revista de Segurança)
60% das organizações NÃO estão totalmente preparadas. com estratégias específicas para ameaças impulsionadas por IA (Mimecast, 2026)
77% das organizações não possuem as práticas necessárias de IA e segurança de dados. Para defender fluxos de dados, infraestrutura em nuvem e sistemas críticos.
45% das equipes de segurança Em 2025, as empresas admitiram que suas organizações estavam inadequadamente preparadas para ataques impulsionados por IA — uma queda em relação aos 60% do ano anterior, mas ainda assim quase metade do setor.
87% dos profissionais de segurança Dizem que estão prevendo mais ameaças impulsionadas por IA em 2026, mas poucos se sentem preparados para detê-las (Darktrace).
A história que esses números contam é consistente e condenatória: a implementação da IA está se acelerando mais rapidamente do que as disciplinas de segurança que deveriam regê-la.
O cenário de ameaças: o que realmente está atacando os agentes de IA?
Injeção Imediata: A Arma Número Um
Se existe um único tipo de ataque que define a era da segurança de agentes de IA, é a injeção imediata — e seu domínio no cenário de ameaças é estatisticamente inegável.
A injeção imediata é classificada como LLM01 da OWASP, tornando-a a vulnerabilidade classificada como número 1 em segurança de grandes modelos de linguagem. As taxas de sucesso dos ataques variam de 50% a% 84 Dependendo da configuração do sistema, isso significa que, no pior cenário de implementação, os atacantes têm mais sucesso do que falham.
A dimensão da exploração no mundo real é impressionante:
Em uma competição pública de simulação de ataque (red teaming) contra agentes de IA implantados, pesquisadores lançaram 1.8 milhão de tentativas de injeção imediata — demonstrando a escala industrial em que esse ataque pode ser automatizado
Agentes de IA se movem 16 vezes mais dados do que usuários humanosIsso significa que um único agente comprometido cria uma exposição que supera em muito a de uma única conta comprometida.
A injeção indireta de prompts — onde instruções maliciosas são incorporadas em conteúdo da web que agentes de IA navegam — foi documentada em incidentes reais recentemente, em dezembro de 2025, com invasores burlando sistemas de avaliação de produtos baseados em IA.
O ataque é elegante em sua simplicidade: em vez de invadir o sistema subjacente, os atacantes invadem o Instruções dadas à IA, fazendo com que ele execute ações que seus operadores jamais pretenderam — exfiltrar dados, burlar controles de acesso ou elevar privilégios em nome do atacante.
Mapa completo de ameaças: principais vetores de ataque de agentes de IA em 2026
Vetor de Ameaça | Gravidade | Estatística principal |
Injeção imediata | Críticas | Taxa de sucesso de ataques entre 50% e 84%; vulnerabilidade LLM nº 1 da OWASP |
Phishing de Deepfake com IA | Críticas | Aumento de 2,137% nas tentativas de fraude com deepfakes em 3 anos |
Malware habilitado por IA | Alto | Aumento de 89% nos ataques de adversários com inteligência artificial (CrowdStrike) |
IA Sombra / Agentes Não Autorizados | Alto | Classificado como o principal risco empresarial; 90% das organizações não estão preparadas. |
Ataques de IA na cadeia de suprimentos | Alto | Principal ameaça no Relatório de Panorama de Ameaças de IA de 2026 da HiddenLayer |
Envenenamento de dados | Médio-Alto | Vetor crescente; visa dados de treinamento e integridade do modelo |
Roubo/Extração de Modelos | Suporte: | Risco de propriedade intelectual decorrente de consultas adversárias |
Escalada de privilégios de agente | Críticas | Agentes com acesso superdimensionado exploraram de forma autônoma |
A explosão dos deepfakes merece uma seção própria.
Os números relacionados aos deepfakes gerados por IA usados em ataques cibernéticos são tão impressionantes que merecem uma análise à parte. A participação dos deepfakes em tentativas de fraude globais cresceu de 0.1% em 2022 para 6.5% em 2025 - Um Aumento de 2,137% em apenas três anosA clonagem de voz agora custa quase nada aos atacantes, e a fraude de identidade sintética impulsionada por deepfakes tornou-se uma das categorias de ataque de crescimento mais rápido em serviços financeiros.
A SentinelOne relata um Aumento de 1,265% nos ataques de phishing impulsionados por IA generativa. somente no último ano
Os ataques impulsionados por IA, incluindo as falsificações profundas (deepfakes), aumentaram em 15% No último ano, de acordo com o Relatório de Tendências de Phishing de 2026 da HoxHunt.
O número de profissionais de cibersegurança que relataram estar menos preparados para ataques de deepfake aumentou de 3% em 2024 para 21% em 2025 — um aumento de sete vezes no despreparo reconhecido
Qual o custo real de uma violação de segurança quando a IA está envolvida?
As consequências financeiras agora são medidas em milhões por incidente.
O relatório da IBM sobre o custo de uma violação de dados acompanha os custos de violações de dados há mais de duas décadas, e a edição de 2025 apresentou descobertas que reformulam completamente a discussão sobre investimentos em segurança de IA.
$ 4.7 milhões é o custo médio de uma violação de segurança de um agente de IA em 2026 (Estilhaçado.io pesquisa de segurança agentiva)
O custo médio global de uma violação de dados, considerando todos os tipos, atingiu US$ 4.44 milhões em 2025, ligeiramente abaixo dos US$ 4.88 milhões em 2024 — mas as violações envolvendo IA apresentam uma tendência de aumento significativo.
As violações envolvendo modelos ou aplicações de IA foram calculadas em média. US$ 5.08 milhões por incidente No relatório da IBM de 2025 — um prêmio de aproximadamente US$ 640,000 acima da base de referência
13% das organizações violações relatadas que envolveram diretamente seus modelos ou aplicativos de IA em 2025
Criticamente, 97% dessas organizações não possuíam controles de acesso à IA adequados. no momento da violação — o que significa que a violação era evitável com governança básica.
O outro lado dessa moeda é igualmente importante: organizações que utilizam IA. defensivamente Em operações de segurança, observam-se resultados dramaticamente melhores.
Organizações com ampla utilização de IA e automação em sua infraestrutura de segurança pagam US$ 3.62 milhões por violação, em média., comparado com $ 5.52 milhões para aqueles que não têm — um diferença de custo de US$ 1.9 milhão
Equipes de segurança equipadas com IA detectam e contêm violações. 51 dias mais rápido do que equipes sem assistência de IA
O custo oculto: o tempo.
Além das perdas financeiras diretas, a dimensão temporal dos ataques impulsionados por IA está se agravando a um ritmo alarmante. O Relatório Global de Ameaças de 2026 da CrowdStrike constatou que o tempo médio de propagação de crimes cibernéticos — o intervalo entre um invasor obter acesso inicial e se movimentar lateralmente pela rede — caiu para apenas 29 minutosEm 2019, esse período era medido em horas. Hoje, os profissionais de resposta a incidentes precisam superar os ataques automatizados que operam na velocidade de uma máquina, e estão perdendo.
A resposta do mercado: para onde o dinheiro está fluindo
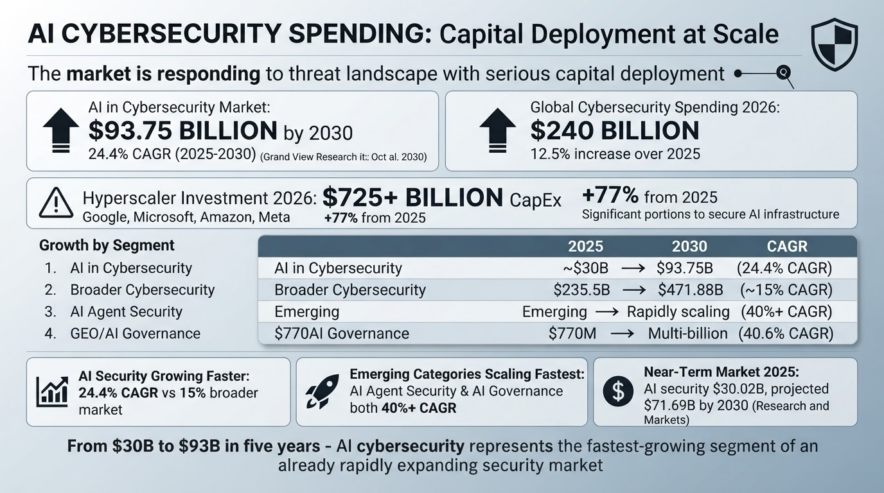
Os gastos com cibersegurança baseada em IA estão acelerando.
O mercado está respondendo ao cenário de ameaças com uma alocação significativa de capital. Os números são impressionantes:
Espera-se que o mercado global de IA em cibersegurança cresça a uma taxa de... 24.4% CAGR de 2025 a 2030, alcançando $ 93.75 bilhões até 2030 (Pesquisa Grand View)
Estima-se que o mercado mais amplo de IA em segurança seja de $ 30.02 bilhões em 2025, projetado para atingir $ 71.69 bilhões até 2030 (Pesquisa e Mercados)
Prevê-se que os gastos globais com cibersegurança atinjam um valor total. $ 240 bilhões em 2026 Aumento de 12.5% em relação a 2025 (Gartner)
Os quatro maiores provedores de hiperescala (Google, Microsoft, Amazon e Meta) estão a caminho de gastar mais de Investimento de capital de US$ 725 bilhões em 2026 — aumento de 77% em relação a 2025 — com parcelas significativas destinadas à infraestrutura de IA segura.
Segmento de mercado | Valor 2025 | 2030 Projeção | CAGR |
IA em cibersegurança | ~ $ 30 bilhão | US$ 93.75 bilhões | 24.4% |
Mercado de cibersegurança em geral | US$ 235.5 bilhões | US$ 471.88 bilhões | ~% 15 |
Segurança de Agentes de IA (específica) | Emergentes | Escalando rapidamente | +40% |
Mercado de Governança GEO/IA | $ 770 milhões | Multibilionário | 40.6% |
Quem considera isso sua principal prioridade?
Os dados sobre priorização organizacional são igualmente reveladores. Uma pesquisa da Dark Reading de 2026 constatou que 48% dos profissionais de segurança classificam a IA agente como o principal vetor de ataque do ano. — mais do que qualquer outra categoria de ameaça, incluindo ransomware, ataques à cadeia de suprimentos e intrusões de Estados-nação. Enquanto isso:
92% dos profissionais de segurança expressar preocupação com os riscos de segurança dos agentes de IA
36% dos executivos de segurança e tecnologia afirmam que a IA está ultrapassando suas capacidades de segurança (Accenture)
80% das organizações estão preocupados com vazamentos de dados sensíveis por meio de ferramentas de IA generativa (Mimecast)
48% das organizações Classificam a IA agente como a principal ameaça à cibersegurança em 2026 (Dark Reading).
Os cinco riscos específicos que toda empresa precisa entender.
Analisando a superfície de ataque do agente
Compreensão porque Os agentes de IA criam uma superfície de ataque tão drasticamente expandida que exige uma análise do que os torna estruturalmente diferentes do software tradicional.
Risco nº 1 — Ação autônoma sem supervisão humana
Agentes de IA executam ações — como enviar e-mails, navegar em sites, executar código e chamar APIs — sem a intervenção humana em cada etapa. Um agente comprometido pode causar danos significativos antes que alguém perceba o problema. O tempo de 29 minutos para que uma vulnerabilidade se propague torna-se catastrófico nesse contexto.
Risco nº 2 — Privilégio excessivo por padrão
A maioria das organizações implementa agentes de IA com direitos de acesso superdimensionados, pois é mais fácil conceder permissões amplas do que definir cuidadosamente o escopo da autoridade de cada agente. Isso significa que um único agente comprometido geralmente possui acesso a muito mais recursos do que realmente precisa, ampliando o impacto de qualquer ataque bem-sucedido.
Risco nº 3 — A vulnerabilidade da cadeia de suprimentos
Os agentes de IA dependem de ferramentas externas, plugins, APIs e fontes de dados. Os atacantes que comprometem qualquer componente dessa cadeia — um plugin de terceiros, um banco de dados externo, até mesmo uma página da web que o agente navega — podem potencialmente sequestrar o comportamento do agente sem sequer tocar no sistema principal. O Relatório de Panorama de Ameaças à IA de 2026 da HiddenLayer lista os ataques à cadeia de suprimentos como uma das cinco principais ameaças específicas à IA.
Risco nº 4 — Proliferação de IA paralela
Funcionários de diversas organizações estão implementando seus próprios agentes e ferramentas de IA sem conhecimento de TI ou segurança. Esse fenômeno da "IA paralela" significa que as organizações frequentemente têm sistemas de IA operando em seus dados, conectando-se a seus sistemas e agindo em seu nome — tudo completamente fora das estruturas de governança de segurança. Espera-se que isso continue sendo um dos principais riscos corporativos até 2026 e além.
Risco nº 5 — Exfiltração de dados em velocidade de máquina
Como os agentes de IA movimentam 16 vezes mais dados do que os usuários humanos em períodos de tempo equivalentes, um ataque de exfiltração de dados por meio de um agente comprometido não se parece com um fluxo lento e suspeito. Parece uma atividade normal do agente — até que o dano já esteja feito.
O Manual da Defesa: O que os Dados Dizem que Realmente Funciona
Construindo segurança à altura da ameaça
A boa notícia — e realmente há boas notícias aqui — é que as organizações que adotam uma abordagem estruturada para a segurança de agentes de IA estão obtendo resultados mensuráveis. Os dados sobre os resultados defensivos são encorajadores para aqueles dispostos a investir adequadamente.
Organizações com programas de segurança de IA maduros que contenham violações 51 dias mais rápido e em Custo US$ 1.9 milhão menor por incidente
A implementação de uma arquitetura de confiança zero para agentes de IA reduz drasticamente o risco de movimentação lateral.
Agentes autônomos de IA lidarão com até 90% da triagem de segurança de rotina até o final de 2026 — o que significa que a IA também é uma das ferramentas defensivas mais poderosas disponíveis.
A estrutura estratégica de defesa para a qual a maioria dos líderes de segurança está convergindo envolve vários pilares fundamentais:
Princípio do Privilégio Mínimo para AgentesCada agente de IA deve ter exatamente o acesso necessário e nada mais. Isso parece óbvio; quase ninguém faz isso rigorosamente desde o início.
Monitoramento contínuo do comportamento do agenteO monitoramento de segurança tradicional foi projetado para padrões de comportamento humano. O monitoramento de agentes de IA requer novas ferramentas criadas especificamente para a velocidade e o volume da atividade dos agentes.
Endurecimento por Injeção RápidaCamadas de higienização de entrada, isolamento de contexto e validação de saída que tratam toda entrada externa como potencialmente adversária.
Lista de Materiais de IA (AI-BOM)Catalogar cada agente de IA, modelo, dependência e fonte de dados — assim como as organizações mantêm listas de materiais de software para aplicativos tradicionais.
Pontos de verificação com intervenção humanaPara ações de alto risco (transações financeiras, exclusões de dados, comunicações externas), é necessária a confirmação humana antes da execução pelo agente, independentemente de quão rotineira a ação pareça.
Resumo Estatístico: Tudo o que importa em um relance
Segurança de agentes de IA: Números-chave para 2026
Categoria | Estatisticamente | fonte |
Crescimento do tráfego de agentes de IA | 7,851% em 2025 | Segurança humana |
Tamanho do mercado de agentes de IA (2025) | US$ 7.92 bilhões | Pesquisa de mercado |
Tamanho do mercado de agentes de IA (2034) | US$ 236.03 bilhões | Pesquisa de mercado |
Organizações com agentes de IA | 79% | Múltiplas pesquisas |
Organizações preparadas para a segurança | Aproximadamente 11% prontos para produção | Aplicações Digitais |
Principal preocupação em relação às ameaças da IA | IA Agenética — 48% dos profissionais | Leitura escura |
Custo médio de violação de agentes de IA | $ 4.7 milhões | |
Redução de custos com segurança de IA | US$ 1.9 milhão por violação | IBM 2025 |
Detecção mais rápida com defesas de IA | 51 dias | IBM 2025 |
taxa de sucesso da injeção imediata | 50-84% | OWASP / Vectra |
Aumento da fraude com deepfakes (3 anos) | 2,137% | Soma |
Aumento do phishing por IA | 1,265% A / A | Sentinela Um |
Organizações despreparadas para ameaças de IA | 90% das grandes organizações | Revista de segurança |
Mercado de cibersegurança (2026) | US$ 240 bilhões | Gartner |
IA no mercado de cibersegurança (2030) | US$ 93.75 bilhões | Grand View Research |
Tempo de fuga do atacante da CrowdStrike | 29 minutos | CrowdStrike 2026 |
Concluindo!
A janela de oportunidade para agir é estreita e está se fechando.
A crise de segurança dos agentes de IA não é um problema futuro. Não é um problema que surgirá quando a tecnologia amadurecer um pouco mais. É uma emergência urgente, que exige atenção imediata e que deve ser levada em consideração pela diretoria, e para a qual a maioria das organizações está respondendo com muita lentidão.
A matemática é inequívoca: 79% das organizações já implementaram agentes de IA. 90% das grandes organizações não estão preparadas para ataques com IA. 48% dos profissionais de segurança afirmam que a IA com agentes é a principal ameaça para 2026. O custo médio de uma violação de segurança é de US$ 4.7 milhões. E os atacantes têm apenas 29 minutos para escapar antes que o estrago esteja feito.
As organizações que emergirão ilesas desta era serão aquelas que tratarem a segurança dos agentes de IA não como um item de uma lista de verificação de TI, mas como um risco central do negócio — um risco que exige investimento dedicado, responsabilidade clara, monitoramento contínuo e a mesma seriedade estratégica aplicada ao risco financeiro ou à conformidade regulatória.
O relógio não está correndo. Na velocidade da máquina, ele já está em contagem regressiva.
Perguntas Frequentes
Estudos mostram que mais de 70% das implementações de IA contêm vulnerabilidades críticas que podem expor dados empresariais sensíveis, e os ciberataques direcionados a sistemas de IA aumentaram mais de 300% nos últimos anos. Além disso, a maioria das organizações relata não possuir a expertise interna necessária para proteger adequadamente seus agentes de IA contra ameaças emergentes.
Os agentes de IA são altamente suscetíveis a ataques de injeção de código, com pesquisadores de segurança conseguindo manipular o comportamento dos agentes em até 97% dos sistemas testados usando técnicas básicas. Esses ataques podem fazer com que os agentes de IA vazem dados confidenciais, executem ações não autorizadas ou ignorem completamente os protocolos de segurança.
Muitas empresas focam nos benefícios de produtividade dos agentes de IA, mas negligenciam a superfície de ataque ampliada que eles criam, especialmente quando os agentes têm acesso a bancos de dados internos, APIs e ferramentas de comunicação. A falta de estruturas de segurança de IA padronizadas significa que a maioria das organizações opera sem parâmetros de proteção adequados.
Sim, agentes de IA comprometidos já foram associados a perdas financeiras significativas, com alguns incidentes resultando em transações não autorizadas, violações de dados e multas regulatórias que custam milhões de dólares. O risco financeiro é agravado pela natureza autônoma dos agentes de IA, que podem agir rapidamente antes que a supervisão humana possa intervir.
Sem dúvida, os cibercriminosos têm como alvo cada vez mais as pequenas empresas, pois estas tendem a adotar ferramentas de IA rapidamente sem investir igualmente em medidas de segurança. Pesquisas indicam que as PMEs representam uma parcela desproporcional dos incidentes de segurança relacionados à IA devido aos recursos de TI limitados e às práticas insuficientes de auditoria de segurança.