Hier ist eine Zahl, die die gesamte Diskussion um Cybersicherheit im Jahr 2026 neu gestalten wird: Der Datenverkehr von KI-Agenten wuchs bis 2025 um 7,851 %. Kein bescheidener Aufschwung. Keine nennenswerte Verbesserung im Vergleich zum Vorquartal. Siebentausendachthunderteinundfünfzig Prozent. In nur einem Jahr.
KI-Agenten – autonome Softwaresysteme, die im Web surfen, Aufgaben ausführen, auf APIs zugreifen, Code schreiben, E-Mails versenden und Entscheidungen ohne menschliches Eingreifen treffen können – entwickelten sich quasi über Nacht von einem vielversprechenden Experiment zu einem festen Bestandteil des Unternehmensalltags. Doch wie bei jeder Technologie, die sich so rasant verbreitet, konnte die Sicherheitsarchitektur nicht mithalten. Nicht einmal annähernd.
Unternehmen setzen heute KI-Systeme in Rekordgeschwindigkeit ein und geben gleichzeitig zu, kaum Ahnung von deren Absicherung zu haben. Die Angriffsfläche ist explodiert. Die Angreifer haben sich angepasst. Und die finanziellen Folgen von Fehlern lassen sich in zweistelliger Millionenhöhe pro Vorfall messen.
Dies ist die Geschichte, erzählt anhand der Zahlen.
Das Ausmaß der Einführung von KI-Agenten – und die dadurch entstandene Sicherheitslücke
Wie schnell die Bereitstellung den Schutz überholt hat
Bevor wir die Bedrohungen untersuchen, ist es entscheidend, die Geschwindigkeit der Markteinführung zu verstehen, die zu ihren Entstehungen geführt hat. Der Markt für KI-Agenten erreichte $ 7.92 Milliarden in 2025 und wird voraussichtlich stark ansteigen auf $ 236.03 Milliarden 2034 — einer jährlichen Wachstumsrate von 45.82%Dies ist keine Nischentechnologie. Es handelt sich um eine der am schnellsten wachsenden Kategorien der Unternehmensinfrastruktur in der Geschichte der Computertechnik.
Die Einsatzzahlen spiegeln dies wider:
79% der Organisationen berichten Sie über ein gewisses Maß an Agentische KI Übernahme ab 2025
Ein durchschnittliches Unternehmen läuft heute etwa 37 KI-Agenten pro Organisation (vor nur 24 Monaten lag der Wert noch bei nahezu null)
96% der Organisationen planen, ihren Einsatz von agentischer KI im Jahr 2026 auszuweiten.
Unternehmensorganisationen dominieren derzeit die Einführung von agentenbasierter KI bei 25 % Durchdringung — angetrieben durch größere technische Ressourcen und dedizierte KI-Budgets
Doch hier ist die Statistik, die jedem CISO einen Schauer über den Rücken jagt: Die Diskrepanz zwischen 79 % Akzeptanzrate und nur 11 % produktionsreifer Sicherheitslösung stellt die entscheidende Herausforderung des Jahres 2026 dar. Fast vier von fünf Unternehmen haben KI-Agenten in irgendeiner Form eingesetzt. Kaum eines von zehn verfügt über ausreichend ausgereifte Sicherheitskontrollen, um diese angemessen zu schützen.
Die Bereitschaftskrise in Zahlen
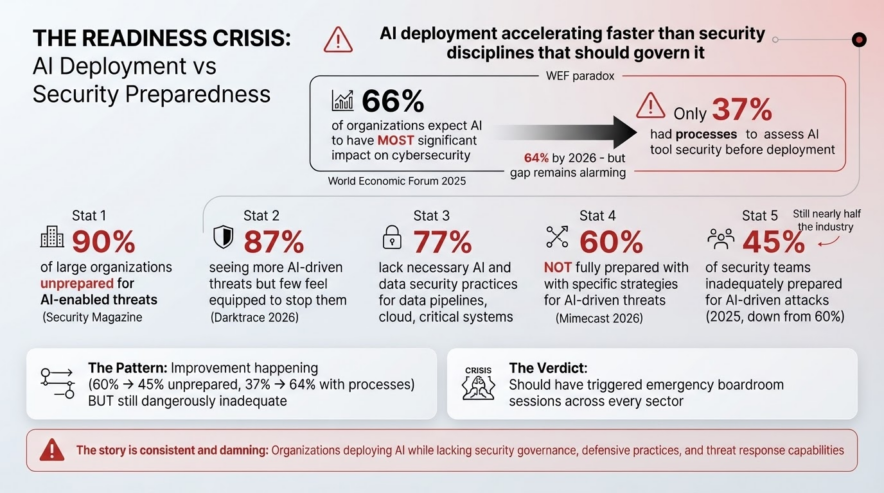
Das Weltwirtschaftsforum Globaler Cybersicherheitsausblick 2025 fällte ein Urteil, das in allen Branchen zu dringenden Sitzungen der Aufsichtsräte hätte führen müssen: 66 % der Unternehmen erwarten, dass KI den größten Einfluss auf die Cybersicherheit haben wird. — aber nur 37 % hatten Prozesse implementiert, um die Sicherheit von KI-Tools vor deren Einsatz zu bewerten. im selben Jahr. Bis 2026 verbesserte sich diese Bewertungsquote auf 64 %, doch die zugrunde liegende Lücke bleibt alarmierend.
Weitere Statistiken zur Einsatzbereitschaft zeichnen ein ähnlich beunruhigendes Bild:
90 % der großen Organisationen sind unvorbereitet. für KI-gestützte Bedrohungen (Security Magazine)
60 % der Organisationen sind NICHT vollständig vorbereitet mit spezifischen Strategien für KI-gesteuerte Bedrohungen (Mimecast, 2026)
77 % der Organisationen verfügen nicht über die notwendigen KI- und Datensicherheitspraktiken. zum Schutz von Datenpipelines, Cloud-Infrastruktur und kritischen Systemen
45 % der Sicherheitsteams 2025 gaben viele Unternehmen zu, dass ihre Organisationen unzureichend auf KI-gesteuerte Angriffe vorbereitet seien – ein Rückgang von 60 % im Vergleich zum Vorjahr, aber immer noch fast die Hälfte der Branche.
87 % der Sicherheitsexperten Laut Darktrace erwarten sie im Jahr 2026 mehr KI-gesteuerte Bedrohungen, doch nur wenige fühlen sich in der Lage, diese zu stoppen.
Die Geschichte, die diese Zahlen erzählen, ist schlüssig und vernichtend: Der Einsatz von KI schreitet schneller voran als die Sicherheitsdisziplinen, die ihn eigentlich regulieren sollten.
Die Bedrohungslandschaft: Was greift KI-Agenten tatsächlich an?
Sofortige Injektion: Die Waffe Nummer eins
Wenn es eine Angriffsart gibt, die das Zeitalter der KI-Agentensicherheit prägt, dann ist es die Prompt-Injection – und ihre Dominanz in der Bedrohungslandschaft ist statistisch unbestreitbar.
Die sofortige Injektion wird als LLM01 von OWASPDamit ist sie die am häufigsten als Sicherheitslücke eingestufte Schwachstelle in großen Sprachmodellen. Die Erfolgsraten der Angriffe reichen von 50% bis 84% abhängig von der Systemkonfiguration, was bedeutet, dass Angreifer im ungünstigsten Fall häufiger Erfolg haben als scheitern.
Das Ausmaß der Ausbeutung in der realen Welt ist erschreckend:
In einem öffentlichen Red-Teaming-Wettbewerb gegen eingesetzte KI-Agenten starteten Forscher 1.8 Millionen Versuche der sofortigen Injektion — was das industrielle Ausmaß demonstriert, in dem dieser Angriff automatisiert werden kann
KI-Agenten bewegen sich 16-mal mehr Daten als menschliche NutzerDas bedeutet, dass ein einzelner kompromittierter Agent ein Risiko darstellt, das das Risiko eines einzelnen kompromittierten Kontos bei Weitem übertrifft.
Indirekte Prompt-Injection – bei der bösartige Anweisungen in Webinhalte eingebettet werden, die KI-Agenten durchsuchen – wurde erst im Dezember 2025 in realen Vorfällen dokumentiert, wobei Angreifer KI-basierte Produktbewertungssysteme umgingen.
Der Angriff besticht durch seine elegante Einfachheit: Anstatt das zugrundeliegende System zu hacken, hacken die Angreifer die Anweisungen an die KIund veranlasst es so, Aktionen auszuführen, die seine Betreiber nie beabsichtigt haben – Daten zu exfiltrieren, Zugriffskontrollen zu umgehen oder Berechtigungen im Namen des Angreifers zu erweitern.
Die vollständige Bedrohungskarte: Die wichtigsten Angriffsvektoren von KI-Agenten im Jahr 2026
Bedrohungsvektor | Schwere | Schlüsselstatistik |
Schnelle Injektion | Kritische | 50–84 % Erfolgsquote bei Angriffen; OWASP #1 LLM-Schwachstelle |
KI-Deepfake-Phishing | Kritische | Anstieg der Deepfake-Betrugsversuche um 2,137 % innerhalb von 3 Jahren |
KI-gestützte Malware | Hoch | 89 % Zunahme der Angriffe durch KI-gestützte Angreifer (CrowdStrike) |
Schatten-KI / Unbefugte Agenten | Hoch | Höchstes Unternehmensrisiko; 90 % der Organisationen unvorbereitet |
KI-Angriffe auf Lieferketten | Hoch | Größte Bedrohung im KI-Bedrohungslandschaftsbericht von HiddenLayer 2026 |
Datenvergiftung | Medium-High | Wachsender Vektor; zielt auf Trainingsdaten und Modellintegrität ab |
Modelldiebstahl / Modellextraktion | Medium | Risiken für geistiges Eigentum durch kontradiktorische Anfragen |
Eskalation der Agentenrechte | Kritische | Agenten mit übermäßigen Zugriffsrechten nutzten diese autonom aus |
Die Deepfake-Explosion verdient einen eigenen Abschnitt
Die Zahlen zu KI-generierten Deepfakes, die bei Cyberangriffen eingesetzt werden, sind so dramatisch, dass sie eine gesonderte Betrachtung verdienen. Der Anteil von Deepfakes an weltweiten Betrugsversuchen stieg von 0.1% in 2022 zu 6.5% in 2025 - Ein 2,137 % Steigerung in nur drei JahrenDas Klonen von Stimmen kostet Angreifer mittlerweile fast nichts mehr, und der durch Deepfakes ermöglichte Identitätsbetrug hat sich zu einer der am schnellsten wachsenden Angriffskategorien im Finanzdienstleistungssektor entwickelt.
SentinelOne meldet einen 1,265 % Anstieg von Phishing-Angriffen durch generative KI allein im vergangenen Jahr
KI-gesteuerte Angriffe, einschließlich Deepfake-Imitationen, haben zugenommen um 15% Laut dem Phishing-Trendbericht 2026 von HoxHunt gab es im letzten Jahr …
Die Zahl der Cybersicherheitsexperten, die angaben, am schlechtesten auf Deepfake-Angriffe vorbereitet zu sein, stieg von 3% in 2024 zu 21% in 2025 — eine siebenfache Zunahme der eingestandenen Unvorbereitetheit
Was ein Sicherheitsverstoß tatsächlich kostet, wenn KI im Spiel ist
Die finanziellen Folgen werden mittlerweile in Millionen pro Vorfall gemessen.
Der IBM Cost of a Data Breach Report verfolgt die Kosten von Datenschutzverletzungen seit über zwei Jahrzehnten, und die Ausgabe 2025 liefert Erkenntnisse, die die Diskussion über Investitionen in die KI-Sicherheit völlig neu gestalten.
4.7 Mio. US$ sind die durchschnittlichen Kosten einer Sicherheitslücke in einem KI-Agenten im Jahr 2026 (Shattered.io agentenbasierte Sicherheitsforschung)
Die globalen Durchschnittskosten eines Datenlecks über alle Arten hinweg erreichten 4.44 Millionen US-Dollar im Jahr 2025ein leichter Rückgang gegenüber 4.88 Millionen US-Dollar im Jahr 2024 – aber KI-bezogene Sicherheitslücken weisen einen deutlich höheren Trend auf
Im Durchschnitt gab es Sicherheitslücken im Zusammenhang mit KI-Modellen oder -Anwendungen. 5.08 Millionen US-Dollar pro Vorfall im IBM-Bericht von 2025 – ein Aufschlag von etwa 640,000 US-Dollar über dem Basiswert
13% der Organisationen gemeldete Sicherheitslücken, die ihre KI-Modelle oder -Anwendungen direkt betrafen, im Jahr 2025
Kritisch, 97 % dieser Organisationen verfügten nicht über angemessene KI-Zugriffskontrollen. zum Zeitpunkt des Verstoßes – das heißt, der Verstoß wäre durch grundlegende Governance-Maßnahmen vermeidbar gewesen.
Die Kehrseite dieser Daten ist ebenso wichtig: Organisationen, die KI einsetzen defensiv bei Sicherheitsoperationen sind deutlich bessere Ergebnisse zu erwarten.
Organisationen mit umfassender KI und Automatisierung in ihrer Sicherheitsarchitektur zahlen durchschnittlich 3.62 Millionen US-Dollar pro Datenschutzverletzung, verglichen mit 5.52 Mio. US$ für diejenigen ohne — ein Kostendifferenz von 1.9 Millionen Dollar
KI-gestützte Sicherheitsteams erkennen und bekämpfen Sicherheitslücken. 51 Tage schneller als Teams ohne KI-Unterstützung
Die versteckten Kosten: Zeit
Neben den direkten finanziellen Verlusten verschärft sich die zeitliche Dimension KI-gesteuerter Angriffe in alarmierendem Tempo. Der globale Bedrohungsbericht 2026 von CrowdStrike ergab, dass die durchschnittliche Ausbruchszeit bei Cyberkriminalität – das Zeitfenster zwischen dem erstmaligen Zugriff eines Angreifers und seiner lateralen Ausbreitung im Netzwerk – sank auf nur noch 29 MinutenIm Jahr 2019 wurde dieses Zeitfenster in Stunden gemessen. Heute werden menschliche Sicherheitskräfte aufgefordert, automatisierten Angreifern, die in Maschinengeschwindigkeit agieren, zuvorzukommen – und sie verlieren.
Die Marktreaktion: Wohin das Geld fließt
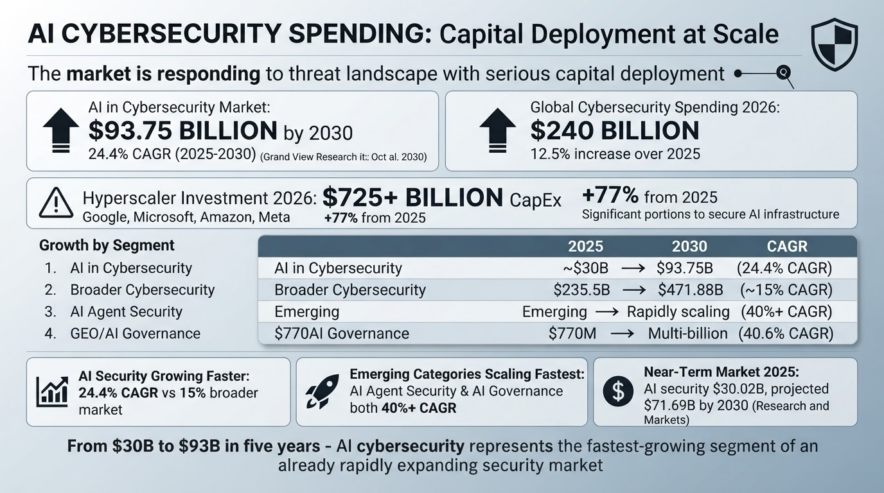
Die Ausgaben für KI-Cybersicherheit nehmen zu
Der Markt reagiert auf die Bedrohungslage mit erheblichen Kapitalinvestitionen. Die Zahlen sind bemerkenswert:
Der globale Markt für KI in der Cybersicherheit wird voraussichtlich um ein Vielfaches wachsen. 24.4 % CAGR von 2025 bis 2030erreichen $ 93.75 Milliarden 2030 (Grand View-Forschung)
Der breitere Markt für KI im Sicherheitsbereich wird auf folgende Summe geschätzt: $ 30.02 Milliarden in 2025, voraussichtlich $ 71.69 Milliarden 2030 (Forschung und Märkte)
Die weltweiten Ausgaben für Cybersicherheit werden voraussichtlich insgesamt erreichen $ 240 Milliarden in 2026herunter, eine 12.5 % Steigerung gegenüber 2025 (Gärtner)
Die vier größten Hyperscaler (Google, Microsoft, Amazon, Meta) werden voraussichtlich über 725 Milliarden US-Dollar an Investitionsausgaben im Jahr 2026 — ein Anstieg um 77 % gegenüber 2025 — wobei ein erheblicher Teil in sichere KI-Infrastrukturen fließt.
Marktsegment | 2025-Wert | 2030 Projection | CAGR |
KI in der Cybersicherheit | ~ 30 Milliarden US-Dollar | 93.75 Milliarden Dollar | 24.4% |
Breiterer Cybersicherheitsmarkt | 235.5 Milliarden Dollar | 471.88 Milliarden Dollar | ~ 15% |
Sicherheit von KI-Agenten (spezifisch) | Schwellenländer | Schnelle Skalierung | 40% + |
GEO/KI-Governance-Markt | 770 Mio. US$ | Milliarden | 40.6% |
Für wen hat dies höchste Priorität?
Die Daten zur Priorisierung innerhalb der Organisation sind ebenso aufschlussreich. Eine Dark-Reading-Umfrage aus dem Jahr 2026 ergab Folgendes: 48 % der Sicherheitsexperten stufen agentenbasierte KI als den wichtigsten Angriffsvektor für das Jahr ein. – mehr als jede andere Bedrohungskategorie, einschließlich Ransomware, Lieferkettenangriffe und staatlich geförderte Eingriffe. Unterdessen:
92 % der Sicherheitsexperten Bedenken hinsichtlich der Sicherheitsrisiken von KI-Agenten äußern
36 % der Führungskräfte im Bereich Sicherheit und Technologie Accenture behauptet, dass die KI ihre Sicherheitsfähigkeiten überholt.
80% der Organisationen sind besorgt über den Verlust sensibler Daten durch generative KI-Tools (Mimecast).
48% der Organisationen Dark Reading stuft agentenbasierte KI als die größte Cybersicherheitsbedrohung im Jahr 2026 ein.
Die fünf spezifischen Risiken, die jedes Unternehmen verstehen muss
Aufschlüsselung der Angriffsfläche der Kampfstoffe
Ohne fundierte Kenntnisse zu warum Die durch KI-Agenten geschaffene, dramatisch vergrößerte Angriffsfläche erfordert eine Betrachtung der strukturellen Unterschiede zu herkömmlicher Software.
Risiko Nr. 1 – Autonomes Handeln ohne menschliche Aufsicht
KI-Agenten führen Aktionen aus – sie versenden E-Mails, durchsuchen Websites, führen Code aus und rufen APIs auf –, ohne dass bei jedem Schritt ein Mensch eingreift. Ein kompromittierter Agent kann erheblichen Schaden anrichten, bevor jemand den Fehler bemerkt. Die Ausfallzeit von 29 Minuten ist in diesem Zusammenhang katastrophal.
Risiko Nr. 2 – Standardmäßig übermäßige Berechtigungen
Die meisten Organisationen setzen KI-Agenten mit übermäßigen Zugriffsrechten ein, da es einfacher ist, weitreichende Berechtigungen zu erteilen, als die Befugnisse jedes Agenten sorgfältig abzugrenzen. Dies führt dazu, dass ein einzelner kompromittierter Agent oft Zugriff auf weit mehr hat, als er tatsächlich benötigt, wodurch die Auswirkungen eines erfolgreichen Angriffs erheblich verstärkt werden.
Risiko Nr. 3 – Die Anfälligkeit der Lieferkette
KI-Agenten sind auf externe Tools, Plugins, APIs und Datenquellen angewiesen. Angreifer, die eine beliebige Komponente dieser Kette kompromittieren – sei es ein Drittanbieter-Plugin, eine externe Datenbank oder sogar eine Webseite, die der Agent aufruft – können potenziell das Verhalten des Agenten manipulieren, ohne das Kernsystem zu berühren. Der „AI Threat Landscape Report 2026“ von HiddenLayer führt Lieferkettenangriffe als eine der fünf größten KI-spezifischen Bedrohungen auf.
Risiko Nr. 4 – Verbreitung von Schatten-KI
In Unternehmen setzen Mitarbeiter eigene KI-Systeme und -Tools ein, ohne über IT- oder Sicherheitskenntnisse zu verfügen. Dieses Phänomen der „Schatten-KI“ führt dazu, dass KI-Systeme häufig auf Unternehmensdaten zugreifen, sich mit Systemen verbinden und in deren Auftrag agieren – völlig außerhalb der bestehenden Sicherheitsrichtlinien. Es wird erwartet, dass dies bis 2026 und darüber hinaus ein zentrales Unternehmensrisiko bleibt.
Risiko Nr. 5 – Datenexfiltration in Maschinengeschwindigkeit
Da KI-Systeme im gleichen Zeitraum 16-mal mehr Daten verarbeiten als menschliche Nutzer, erscheint ein Datenexfiltrationsangriff über ein kompromittiertes System nicht wie ein langsamer, verdächtiger Datenstrom. Er sieht aus wie normale Systemaktivität – bis der Schaden bereits angerichtet ist.
Das defensive Strategiebuch: Was die Daten über die tatsächliche Funktionsweise aussagen
Sicherheitsmaßnahmen aufbauen, die der Bedrohung gerecht werden
Die gute Nachricht – und das ist wirklich eine gute Nachricht – ist, dass Organisationen, die einen strukturierten Ansatz für die Sicherheit von KI-Agenten verfolgen, messbare Ergebnisse erzielen. Die Daten zu den Abwehrmaßnahmen sind ermutigend für diejenigen, die bereit sind, entsprechend zu investieren.
Organisationen mit ausgereiften KI-Sicherheitsprogrammen, die Sicherheitslücken aufweisen 51 Tage schneller sowie unter 1.9 Millionen Dollar niedrigere Kosten pro Vorfall
Der Einsatz einer Zero-Trust-Architektur für KI-Agenten reduziert das Risiko lateraler Bewegungen drastisch.
Autonome KI-Agenten werden bis zu 90 % der routinemäßigen Sicherheits-Triage bis Ende 2026 – das bedeutet, dass KI auch eines der mächtigsten Verteidigungswerkzeuge sein wird, die zur Verfügung stehen.
Der strategische Verteidigungsrahmen, auf den sich die meisten Sicherheitsverantwortlichen einigen, umfasst mehrere zentrale Säulen:
Prinzip der minimalen Privilegien für AgentenJeder KI-Agent sollte genau die Zugriffsrechte haben, die er benötigt, und nicht mehr. Das klingt selbstverständlich; doch fast niemand setzt das von Anfang an konsequent um.
Kontinuierliche Überwachung des AgentenverhaltensDie traditionelle Sicherheitsüberwachung wurde für menschliche Verhaltensmuster entwickelt. Die Überwachung durch KI-Agenten erfordert neue Werkzeuge, die speziell für die Geschwindigkeit und das Volumen der Agentenaktivität entwickelt wurden.
Schnelles Einspritzhärten: Eingabebereinigungs-, Kontextisolierungs- und Ausgabevalidierungsschichten, die jede externe Eingabe als potenziell feindselig behandeln.
KI-Stückliste (KI-BOM): Die Katalogisierung jedes KI-Agenten, Modells, jeder Abhängigkeit und jeder Datenquelle – genau wie Unternehmen Stücklisten für traditionelle Anwendungen führen.
Kontrollpunkte mit menschlicher BeteiligungBei Aktionen mit hohem Risiko (Finanztransaktionen, Datenlöschungen, externe Kommunikation), die eine menschliche Bestätigung vor der Ausführung durch einen Agenten erfordern, unabhängig davon, wie routinemäßig die Aktion auch erscheinen mag.
Die Statistikübersicht: Alles Wichtige auf einen Blick
Sicherheit von KI-Agenten: Wichtige Kennzahlen für 2026
Kategorie | statistisch | Quelle |
Wachstum des KI-Agenten-Traffics | 7,851% in 2025 | Menschliche Sicherheit |
Marktgröße für KI-Agenten (2025) | 7.92 Milliarden Dollar | Marktanalyse |
Marktgröße für KI-Agenten (2034) | 236.03 Milliarden Dollar | Marktanalyse |
Organisationen mit KI-Agenten | 79% | Mehrere Umfragen |
Organisationen, die für Sicherheit gerüstet sind | ~11% produktionsfertig | Digital Angewandte |
Größte KI-Bedrohung | Agentic AI – 48 % der Fachkräfte | Dunkles Lesen |
Durchschnittliche Kosten eines KI-Agenten-Verstoßes | 4.7 Mio. US$ | |
Kosteneinsparung durch KI-Sicherheit | 1.9 Millionen US-Dollar pro Verstoß | IBM 2025 |
Schnellere Erkennung durch KI-gestützte Abwehr | 51 Tage | IBM 2025 |
Erfolgsrate der sofortigen Injektion | 50-84% | OWASP / Vectra |
Zunahme von Deepfake-Betrug (3 Jahre) | 2,137% | Sumsub |
Zunahme von KI-Phishing | 1,265% im Jahresvergleich | Sentinel Eins |
Organisationen, die auf KI-Bedrohungen nicht vorbereitet sind | 90 % der großen Organisationen | Sicherheitsmagazin |
Markt für Cybersicherheit (2026) | 240 Milliarden Dollar | Gartner |
Markt für KI im Bereich Cybersicherheit (2030) | 93.75 Milliarden Dollar | Großartige Forschung |
CrowdStrike-Angreifer-Ausbruchszeit | 29 Мinuten | CrowdStrike 2026 |
Fazit
Das Zeitfenster zum Handeln ist klein und schließt sich.
Die Sicherheitskrise bei KI-Agenten ist kein Problem der Zukunft. Sie wird auch nicht erst mit zunehmender technologischer Reife auftreten. Es handelt sich um einen akuten Notfall auf Vorstandsebene, auf den die meisten Organisationen viel zu langsam reagieren.
Die Mathematik ist eindeutig: 79 % der Unternehmen setzen KI-Agenten ein. 90 % der großen Unternehmen sind auf KI-gestützte Angriffe nicht vorbereitet. 48 % der Sicherheitsexperten sehen in KI-Agenten die größte Bedrohung für 2026. Ein durchschnittlicher Sicherheitsvorfall verursacht Kosten in Höhe von 4.7 Millionen US-Dollar. Und die Angreifer haben nur 29 Minuten Zeit für einen Ausbruch, bevor der Schaden angerichtet ist.
Die Organisationen, die unbeschadet aus dieser Ära hervorgehen werden, sind diejenigen, die die Sicherheit von KI-Agenten nicht als Punkt auf einer IT-Checkliste betrachten, sondern als ein zentrales Geschäftsrisiko – eines, das gezielte Investitionen, klare Verantwortlichkeiten, kontinuierliche Überwachung und die gleiche strategische Ernsthaftigkeit erfordert, die sie auch bei finanziellen Risiken oder der Einhaltung gesetzlicher Vorschriften anwenden.
Die Uhr tickt nicht. Sie zählt bereits in Maschinengeschwindigkeit herunter.
Häufig gestellte Fragen
Studien zeigen, dass über 70 % der KI-Systeme kritische Sicherheitslücken aufweisen, die sensible Geschäftsdaten gefährden könnten, und dass Cyberangriffe auf KI-Systeme in den letzten Jahren um mehr als 300 % zugenommen haben. Darüber hinaus gibt die Mehrheit der Unternehmen an, nicht über das interne Fachwissen zu verfügen, um ihre KI-Systeme angemessen vor neuen Bedrohungen zu schützen.
KI-Systeme sind äußerst anfällig für sogenannte Prompt-Injection-Angriffe. Sicherheitsforscher konnten das Verhalten von KI-Systemen in bis zu 97 % der getesteten Systeme mithilfe einfacher Techniken erfolgreich manipulieren. Solche Angriffe können dazu führen, dass KI-Systeme vertrauliche Daten preisgeben, unautorisierte Aktionen ausführen oder Sicherheitsprotokolle vollständig umgehen.
Viele Unternehmen konzentrieren sich auf die Produktivitätsvorteile von KI-Systemen und übersehen dabei die dadurch entstehende, vergrößerte Angriffsfläche, insbesondere wenn die Systeme Zugriff auf interne Datenbanken, APIs und Kommunikationstools erhalten. Das Fehlen standardisierter Sicherheitsframeworks für KI führt dazu, dass die meisten Organisationen ohne angemessene Schutzstandards arbeiten.
Ja, kompromittierte KI-Systeme wurden bereits mit erheblichen finanziellen Verlusten in Verbindung gebracht. Einige Vorfälle führten zu unautorisierten Transaktionen, Datenschutzverletzungen und behördlichen Bußgeldern in Millionenhöhe. Das finanzielle Risiko wird durch die autonome Funktionsweise der KI-Systeme noch verstärkt, da diese schnell handeln können, bevor menschliche Kontrollinstanzen eingreifen können.
Cyberkriminelle zielen zunehmend auf kleinere Unternehmen ab, da diese KI-Tools oft schnell einführen, ohne gleichermaßen in Sicherheitsmaßnahmen zu investieren. Studien zeigen, dass KMU aufgrund begrenzter IT-Ressourcen und unzureichender Sicherheitsprüfungen überproportional häufig von KI-bezogenen Sicherheitsvorfällen betroffen sind.