Berikut adalah angka yang mengubah seluruh percakapan tentang keamanan siber untuk tahun 2026: Lalu lintas agen AI tumbuh sebesar 7,851% pada tahun 2025. Bukan sekadar peningkatan kecil. Bukan pula peningkatan yang patut dipuji dari kuartal ke kuartal. Tujuh ribu delapan ratus lima puluh satu persen. Dalam satu tahun.
Agen AI — sistem perangkat lunak otonom yang dapat menjelajahi web, menjalankan tugas, mengakses API, menulis kode, mengirim email, dan membuat keputusan tanpa campur tangan manusia — beralih dari eksperimen yang menjanjikan menjadi realitas perusahaan arus utama hampir dalam semalam. Dan seperti halnya setiap teknologi yang berkembang pesat seperti ini, arsitektur keamanannya tidak mampu mengimbanginya. Bahkan tidak mendekati.
Saat ini, organisasi-organisasi menerapkan agen AI dengan kecepatan rekor, sementara pada saat yang sama mengakui bahwa mereka hampir tidak tahu bagaimana cara mengamankannya. Permukaan serangan telah meledak. Para pelaku ancaman telah beradaptasi. Dan konsekuensi finansial jika salah langkah dapat diukur dalam puluhan juta dolar per insiden.
Inilah kisah itu, yang diceritakan melalui angka-angka.
Skala Adopsi Agen AI — Dan Celah Keamanan yang Diciptakannya
Seberapa Cepat Penerapan Melampaui Perlindungan
Sebelum membahas ancaman-ancaman tersebut, penting untuk memahami kecepatan adopsi yang menciptakannya. Pasar agen AI telah mencapai $ 7.92 miliar 2025 dan diproyeksikan akan melonjak menjadi $ 236.03 miliar 2034 — tingkat pertumbuhan tahunan majemuk sebesar 45.82%Ini bukan teknologi khusus. Ini adalah salah satu kategori infrastruktur perusahaan yang paling cepat berkembang dalam sejarah komputasi.
Angka-angka penugasan mencerminkan hal ini:
79% dari organisasi melaporkan beberapa tingkat AI agen diadopsi mulai tahun 2025
Rata-rata perusahaan saat ini beroperasi sekitar... 37 agen AI per organisasi (naik dari hampir nol hanya 24 bulan yang lalu)
96% dari organisasi berencana untuk memperluas penggunaan AI agenik mereka pada tahun 2026
Organisasi perusahaan mendominasi adopsi AI agenik saat ini di penetrasi 25%. — didorong oleh sumber daya teknis yang lebih besar dan anggaran AI yang khusus
Namun, inilah statistik yang membuat setiap CISO (Chief Information Security Officer) merasa ngeri: Kesenjangan antara tingkat adopsi 79% dan tingkat kesiapan produksi 11% merupakan tantangan utama tahun 2026. Hampir empat dari lima perusahaan telah menerapkan agen AI dalam beberapa bentuk. Namun, hanya satu dari sepuluh perusahaan yang memiliki kontrol keamanan yang cukup matang untuk melindunginya dengan benar.
Krisis Kesiapan dalam Angka
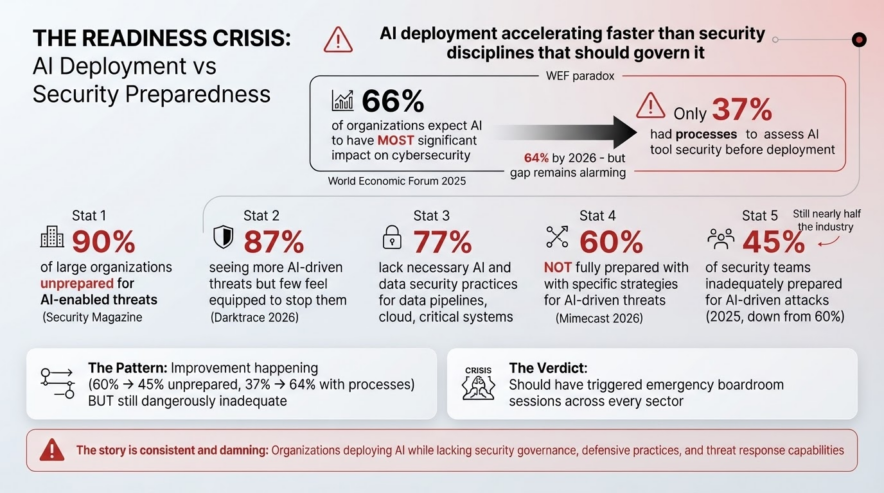
Forum Ekonomi Dunia Outlook Keamanan Siber Global 2025 mengeluarkan putusan yang seharusnya memicu rapat dewan direksi darurat di setiap sektor: 66% organisasi memperkirakan AI akan memberikan dampak paling signifikan pada keamanan siber. — namun hanya 37% memiliki proses yang diterapkan untuk menilai keamanan alat AI sebelum digunakan. pada tahun yang sama. Pada tahun 2026, angka penilaian tersebut meningkat menjadi 64%, tetapi kesenjangan yang mendasarinya tetap mengkhawatirkan.
Statistik kesiapan tambahan juga menggambarkan gambaran yang sama mengkhawatirkannya:
90% organisasi besar tidak siap. untuk ancaman yang didukung AI (Majalah Keamanan)
60% organisasi TIDAK sepenuhnya siap dengan strategi khusus untuk ancaman yang didorong oleh AI (Mimecast, 2026)
77% organisasi tidak memiliki praktik AI dan keamanan data yang diperlukan. untuk melindungi jalur data, infrastruktur cloud, dan sistem penting.
45% dari tim keamanan Pada tahun 2025, mereka mengakui bahwa organisasi mereka tidak cukup siap menghadapi serangan berbasis AI — turun dari 60% pada tahun sebelumnya, tetapi masih hampir setengah dari industri.
87% profesional keamanan Mereka mengatakan bahwa mereka melihat lebih banyak ancaman yang didorong oleh AI pada tahun 2026, tetapi hanya sedikit yang merasa siap untuk menghentikannya (Darktrace).
Angka-angka tersebut menceritakan kisah yang konsisten dan mengejutkan: penerapan AI berkembang lebih cepat daripada disiplin keamanan yang seharusnya mengaturnya.
Gambaran Ancaman: Apa Sebenarnya yang Menyerang Agen AI?
Injeksi Cepat: Senjata Nomor Satu
Jika ada satu jenis serangan yang mendefinisikan era keamanan agen AI, itu adalah injeksi cepat — dan dominasinya dalam lanskap ancaman secara statistik tidak dapat disangkal.
Injeksi segera dikategorikan sebagai LLM01 oleh OWASP, menjadikannya kerentanan terklasifikasi #1 dalam keamanan model bahasa besar. Tingkat keberhasilan serangan berkisar dari 50% untuk 84% tergantung pada konfigurasi sistem, yang berarti bahwa dalam skenario terburuk, penyerang lebih sering berhasil daripada gagal.
Skala eksploitasi di dunia nyata sangat mencengangkan:
Dalam kompetisi red-teaming publik melawan agen AI yang telah diimplementasikan, para peneliti meluncurkan... 1.8 juta upaya penyuntikan tepat waktu — menunjukkan skala industri di mana serangan ini dapat diotomatisasi
Agen AI bergerak 16 kali lebih banyak data daripada pengguna manusia, artinya satu agen yang disusupi menciptakan kerentanan yang jauh lebih besar daripada satu akun yang disusupi.
Injeksi perintah tidak langsung — di mana instruksi berbahaya disematkan dalam konten web yang dijelajahi oleh agen AI — telah didokumentasikan dalam insiden dunia nyata baru-baru ini pada Desember 2025, dengan penyerang melewati sistem ulasan produk berbasis AI.
Serangan ini elegan dalam kesederhanaannya: alih-alih meretas sistem yang mendasarinya, penyerang meretas instruksi yang diberikan kepada AI, yang menyebabkan sistem tersebut melakukan tindakan yang tidak pernah diinginkan oleh operatornya — mengeksfiltrasi data, melewati kontrol akses, atau meningkatkan hak akses atas nama penyerang.
Peta Ancaman Lengkap: Vektor Serangan Agen AI Teratas di Tahun 2026
Vektor Ancaman | Kerasnya | Statistik Utama |
Injeksi Segera | Kritis | Tingkat keberhasilan serangan 50–84%; Kerentanan LLM OWASP #1 |
Phishing Deepfake AI | Kritis | Peningkatan 2,137% dalam upaya penipuan deepfake selama 3 tahun. |
Malware yang Didukung AI | High | Peningkatan serangan sebesar 89% oleh pihak lawan yang didukung AI (CrowdStrike) |
AI Bayangan / Agen Tidak Sah | High | Peringkat risiko perusahaan teratas; 90% organisasi tidak siap. |
Serangan AI pada Rantai Pasokan | High | Ancaman utama dalam Laporan Lanskap Ancaman AI HiddenLayer 2026 |
Keracunan Data | Menengah-tinggi | Vektor pertumbuhan; menargetkan data pelatihan dan integritas model. |
Pencurian/Ekstraksi Model | Medium | Risiko kekayaan intelektual akibat pertanyaan yang bersifat antagonis. |
Peningkatan Hak Akses Agen | Kritis | Agen dengan akses berlebih dieksploitasi secara otonom. |
Ledakan Deepfake Layak Mendapatkan Bagian Tersendiri
Angka-angka seputar deepfake yang dihasilkan AI yang digunakan dalam serangan siber sangat dramatis sehingga layak dibahas secara terpisah. Pangsa deepfake dalam upaya penipuan global meningkat dari... 0.1% di 2022 ke 6.5% di 2025 - a Peningkatan 2,137% hanya dalam tiga tahunPengkloningan suara kini hampir tidak memerlukan biaya bagi penyerang, dan penipuan identitas sintetis yang didukung oleh deepfake telah menjadi salah satu kategori serangan yang paling cepat berkembang di sektor jasa keuangan.
SentinelOne melaporkan sebuah Peningkatan serangan phishing sebesar 1,265% yang dipicu oleh AI generatif. hanya dalam satu tahun terakhir
Serangan berbasis AI, termasuk peniruan identitas menggunakan deepfake, telah meningkat sebesar... 15% dalam setahun terakhir menurut Laporan Tren Phishing 2026 dari HoxHunt.
Para profesional keamanan siber yang melaporkan paling tidak siap menghadapi serangan deepfake meningkat dari 3% di 2024 ke 21% di 2025 — peningkatan tujuh kali lipat dalam ketidaksiapan yang diakui
Berapa Biaya Sebenarnya yang Ditanggung Akibat Pelanggaran Keamanan Jika Melibatkan AI?
Konsekuensi finansial kini diukur dalam jutaan per insiden.
Laporan Biaya Pelanggaran Data IBM telah melacak biaya pelanggaran data selama lebih dari dua dekade, dan edisi 2025 memberikan temuan yang sepenuhnya mengubah percakapan tentang investasi keamanan AI.
$ 4.7 juta adalah biaya rata-rata pelanggaran keamanan agen AI pada tahun 2026 (Hancur berkeping-keping.io penelitian keamanan agensi)
Biaya rata-rata global akibat pelanggaran data di semua jenis telah mencapai $4.44 juta pada tahun 2025, sedikit turun dari $4.88 juta pada tahun 2024 — tetapi pelanggaran yang melibatkan AI cenderung meningkat secara signifikan.
Pelanggaran yang melibatkan model atau aplikasi AI dirata-ratakan $5.08 juta per insiden dalam laporan IBM tahun 2025 — premi sekitar $640,000 di atas angka dasar.
13% dari organisasi melaporkan pelanggaran yang secara langsung melibatkan model atau aplikasi AI mereka pada tahun 2025.
Secara kritis, 97% dari organisasi tersebut tidak memiliki kontrol akses AI yang memadai. pada saat pelanggaran terjadi — artinya pelanggaran tersebut dapat dicegah dengan tata kelola dasar.
Sisi lain dari data ini sama pentingnya: organisasi yang menggunakan AI. membela diri dalam operasi keamanan, terlihat hasil yang jauh lebih baik.
Organisasi dengan AI dan otomatisasi yang ekstensif dalam tumpukan keamanan mereka membayar Rata-rata kerugian per pelanggaran data adalah $3.62 juta., dibandingkan dengan $ 5.52 juta bagi mereka yang tidak memiliki — sebuah Selisih biaya sebesar $1.9 juta
Tim keamanan yang dilengkapi AI mendeteksi dan mengatasi pelanggaran. 51 hari lebih cepat dibandingkan tim tanpa bantuan AI
Biaya Tersembunyi: Waktu
Di luar kerugian finansial langsung, dimensi waktu dari serangan yang didorong oleh AI semakin memburuk dengan kecepatan yang mengkhawatirkan. Laporan Ancaman Global CrowdStrike 2026 menemukan bahwa waktu rata-rata terjadinya serangan siber—jendela waktu antara penyerang mendapatkan akses awal dan bergerak secara lateral melalui jaringan— turun menjadi hanya 29 menitPada tahun 2019, jangka waktu tersebut diukur dalam hitungan jam. Saat ini, petugas penanggulangan insiden manusia dituntut untuk mengungguli penyerang otomatis yang beroperasi dengan kecepatan mesin, dan mereka kalah.
Respons Pasar: Ke Mana Uang Mengalir?
Pengeluaran untuk Keamanan Siber AI Semakin Meningkat
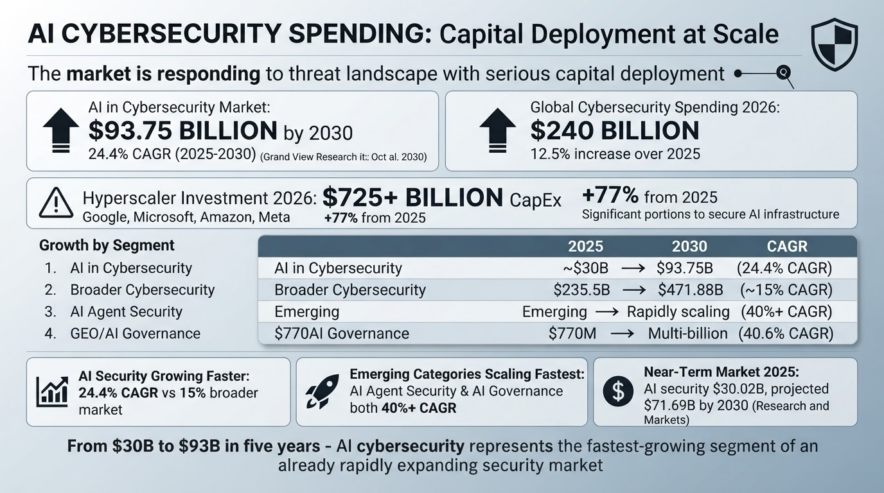
Pasar merespons lanskap ancaman dengan pengerahan modal yang serius. Angka-angkanya sangat menc惊kan:
Pasar AI global di bidang keamanan siber diperkirakan akan tumbuh pada tingkat tertentu. 24.4% CAGR dari 2025 hingga 2030, mencapai $ 93.75 miliar 2030 (Penelitian Grand View)
Pasar AI yang lebih luas di bidang keamanan diperkirakan mencapai... $ 30.02 miliar 2025, diproyeksikan mencapai $ 71.69 miliar 2030 (Riset dan Pasar)
Pengeluaran global untuk keamanan siber secara keseluruhan diproyeksikan mencapai $ 240 miliar 2026, Sebuah Peningkatan 12.5% selama 2025 (Gartner)
Empat perusahaan hyperscaler terbesar (Google, Microsoft, Amazon, Meta) diperkirakan akan menghabiskan lebih dari... Belanja modal sebesar $725 miliar pada tahun 2026 — naik 77% dari tahun 2025 — dengan porsi signifikan diarahkan pada infrastruktur AI yang aman.
Segmen pasar | Nilai 2025 | 2030 Proyeksi | CAGR |
AI dalam Keamanan Cybers | ~ $ 30 miliar | $ 93.75 miliar | 24.4% |
Pasar Keamanan Siber yang Lebih Luas | $ 235.5 miliar | $ 471.88 miliar | ~ 15% |
Keamanan Agen AI (spesifik) | Muncul | Berkembang pesat | 40% + |
Pasar Tata Kelola GEO/AI | $ 770 juta | Miliaran dolar | 40.6% |
Siapa yang Menempatkan Ini Sebagai Prioritas Utama Mereka?
Data prioritas organisasi juga sangat informatif. Sebuah survei Dark Reading tahun 2026 menemukan bahwa 48% profesional keamanan menempatkan AI berbasis agen sebagai vektor serangan utama tahun ini. — lebih besar daripada kategori ancaman lainnya, termasuk ransomware, serangan rantai pasokan, dan intrusi negara. Sementara itu:
92% profesional keamanan menyatakan keprihatinan tentang risiko keamanan agen AI
36% dari eksekutif keamanan dan teknologi menyatakan bahwa AI melampaui kemampuan keamanan mereka (Accenture)
80% dari organisasi khawatir tentang kebocoran data sensitif melalui alat AI generatif (Mimecast)
48% dari organisasi Dark Reading menempatkan AI berbasis agen sebagai ancaman keamanan siber nomor 1 pada tahun 2026.
Lima Risiko Spesifik yang Harus Dipahami Setiap Bisnis
Mengurai Permukaan Serangan Agen
Memahami mengapa Agen AI menciptakan permukaan serangan yang jauh lebih luas sehingga perlu dikaji apa yang membuat mereka secara struktural berbeda dari perangkat lunak tradisional.
Risiko #1 — Tindakan Otonom Tanpa Pengawasan Manusia
Agen AI melakukan berbagai tindakan — mengirim email, menjelajahi situs web, mengeksekusi kode, memanggil API — tanpa campur tangan manusia di setiap langkahnya. Agen yang disusupi dapat menyebabkan kerusakan signifikan sebelum ada yang menyadari ada sesuatu yang salah. Statistik waktu tembusan 29 menit menjadi bencana dalam konteks ini.
Risiko #2 — Hak Akses Berlebihan Secara Default
Sebagian besar organisasi menerapkan agen AI dengan hak akses yang berlebihan karena lebih mudah memberikan izin yang luas daripada membatasi wewenang setiap agen secara cermat. Ini berarti satu agen yang disusupi sering kali memiliki kunci untuk lebih banyak hal daripada yang sebenarnya dibutuhkan, sehingga memperbesar dampak dari setiap serangan yang berhasil.
Risiko #3 — Kerentanan Rantai Pasokan
Agen AI bergantung pada alat eksternal, plugin, API, dan sumber data. Penyerang yang membahayakan komponen apa pun dalam rantai tersebut — plugin pihak ketiga, basis data eksternal, bahkan halaman web yang dijelajahi agen — berpotensi membajak perilaku agen tanpa pernah menyentuh sistem inti. Laporan Lanskap Ancaman AI 2026 dari HiddenLayer mencantumkan serangan rantai pasokan sebagai salah satu dari lima ancaman spesifik AI teratas.
Risiko #4 — Penyebaran AI Bayangan
Karyawan di berbagai organisasi menerapkan agen dan alat AI mereka sendiri tanpa pengetahuan TI atau keamanan. Fenomena "AI Bayangan" ini berarti organisasi sering kali memiliki sistem AI yang beroperasi pada data mereka, terhubung ke sistem mereka, dan bertindak atas nama mereka — semuanya sepenuhnya di luar kerangka kerja tata kelola keamanan. Hal ini diperkirakan akan tetap menjadi risiko perusahaan utama hingga tahun 2026 dan seterusnya.
Risiko #5 — Eksfiltrasi Data dengan Kecepatan Mesin
Karena agen AI memindahkan data 16 kali lebih banyak daripada pengguna manusia dalam periode waktu yang setara, serangan eksfiltrasi data melalui agen yang disusupi tidak tampak seperti aliran data yang lambat dan mencurigakan. Serangan itu tampak seperti aktivitas agen normal — sampai kerusakan sudah terjadi.
Buku Panduan Strategi Pertahanan: Apa yang Dikatakan Data sebagai Strategi yang Benar-Benar Efektif
Membangun Keamanan yang Sesuai dengan Ancaman
Kabar baiknya — dan memang ada kabar baik di sini — adalah bahwa organisasi yang mengambil pendekatan terstruktur terhadap keamanan agen AI melihat hasil yang terukur. Data tentang hasil pertahanan sangat menggembirakan bagi mereka yang bersedia berinvestasi dengan tepat.
Organisasi dengan program keamanan AI yang matang dan mampu mengatasi pelanggaran keamanan. 51 hari lebih cepat dan pada Biaya lebih rendah sebesar $1.9 juta per insiden
Penerapan arsitektur zero-trust untuk agen AI secara dramatis mengurangi risiko pergerakan lateral.
Agen AI otonom akan menangani hingga 90% dari triase keamanan rutin pada akhir tahun 2026 — artinya AI juga merupakan salah satu alat pertahanan paling ampuh yang tersedia.
Kerangka kerja pertahanan strategis yang disepakati oleh sebagian besar pemimpin keamanan melibatkan beberapa pilar utama:
Prinsip Hak Akses Paling Minimal untuk AgenSetiap agen AI seharusnya hanya memiliki akses yang dibutuhkan dan tidak lebih. Ini terdengar jelas; namun hampir tidak ada yang melakukannya secara ketat sejak awal.
Pemantauan Perilaku Agen Secara BerkelanjutanPemantauan keamanan tradisional dirancang untuk pola perilaku manusia. Pemantauan agen AI membutuhkan perangkat baru yang dibangun khusus untuk kecepatan dan volume aktivitas agen.
Pengerasan Injeksi CepatLapisan sanitasi input, isolasi konteks, dan validasi output yang memperlakukan setiap input eksternal sebagai berpotensi berbahaya.
Daftar Komponen AI (AI-BOM)Mencatat setiap agen AI, model, dependensi, dan sumber data — sama seperti organisasi yang memelihara daftar material perangkat lunak untuk aplikasi tradisional.
Pos Pemeriksaan dengan Interaksi ManusiaUntuk tindakan berisiko tinggi (transaksi keuangan, penghapusan data, komunikasi eksternal), diperlukan konfirmasi manusia sebelum agen mengeksekusi tindakan tersebut, terlepas dari seberapa rutin tindakan tersebut tampak.
Ringkasan Statistik: Semua Hal Penting Sekilas
Keamanan Agen AI: Angka-Angka Penting untuk Tahun 2026
Kategori | Statistik | sumber |
Pertumbuhan Lalu Lintas Agen AI | 7,851% di 2025 | Keamanan MANUSIA |
Ukuran Pasar Agen AI (2025) | $ 7.92 miliar | Riset Pasar |
Ukuran Pasar Agen AI (2034) | $ 236.03 miliar | Riset Pasar |
Organisasi dengan agen AI | 79% | Beberapa survei |
Organisasi yang siap siaga keamanan | ~11% siap produksi | Penerapan Digital |
Ancaman AI utama yang menjadi perhatian | AI Agentik — 48% profesional | Membaca Gelap |
Biaya rata-rata pelanggaran keamanan agen AI | $ 4.7 juta | |
Penghematan biaya dengan keamanan AI. | $1.9 juta per pelanggaran | IBM2025 |
Deteksi lebih cepat dengan pertahanan AI. | selama 51 hari | IBM2025 |
Tingkat keberhasilan injeksi yang cepat | 50 – 84% | OWASP / Vectra |
Peningkatan penipuan deepfake (3 tahun) | 2,137% | Sumsub |
Peningkatan phishing berbasis AI | 1,265% YoY | SentinelSatu |
Organisasi tidak siap menghadapi ancaman AI | 90% organisasi besar | Majalah Keamanan |
Pasar keamanan siber (2026) | $ 240 miliar | Gartner |
AI di pasar keamanan siber (2030) | $ 93.75 miliar | Penelitian Grand View |
Waktu pelarian penyerang CrowdStrike | 29 menit | Aksi Mogok Kerja 2026 |
The Bottom Line
Kesempatan untuk Bertindak Sempit dan Terus Menipis
Krisis keamanan agen AI bukanlah masalah di masa depan. Ini bukan masalah yang akan muncul ketika teknologi sedikit lebih matang. Ini adalah keadaan darurat tingkat dewan direksi yang harus segera ditangani, dan sebagian besar organisasi menanggapinya terlalu lambat.
Perhitungannya sangat jelas: 79% organisasi telah menerapkan agen AI. 90% organisasi besar tidak siap menghadapi serangan yang didukung AI. 48% profesional keamanan mengatakan AI berbasis agen adalah ancaman nomor 1 mereka untuk tahun 2026. Rata-rata kerugian akibat pelanggaran keamanan mencapai $4.7 juta. Dan para penyerang hanya memiliki waktu 29 menit untuk melakukan serangan sebelum kerusakan terjadi.
Organisasi yang akan tetap utuh setelah melewati era ini adalah organisasi yang memperlakukan keamanan agen AI bukan sebagai item dalam daftar periksa TI, tetapi sebagai risiko bisnis inti — risiko yang membutuhkan investasi khusus, kepemilikan yang jelas, pemantauan berkelanjutan, dan keseriusan strategis yang sama seperti yang mereka terapkan pada risiko keuangan atau kepatuhan terhadap peraturan.
Jam itu tidak berdetik. Dengan kecepatan mesin, jam itu sudah mulai menghitung mundur.
Pertanyaan Umum Demo Slot
Studi menunjukkan bahwa lebih dari 70% implementasi AI mengandung kerentanan kritis yang dapat mengekspos data bisnis sensitif, dan serangan siber yang menargetkan sistem AI telah meningkat lebih dari 300% dalam beberapa tahun terakhir. Selain itu, sebagian besar organisasi melaporkan bahwa mereka kekurangan keahlian internal untuk mengamankan agen AI mereka dengan benar dari ancaman yang muncul.
Agen AI sangat rentan terhadap serangan injeksi cepat, dengan para peneliti keamanan berhasil memanipulasi perilaku agen hingga 97% dari sistem yang diuji menggunakan teknik dasar. Serangan ini dapat menyebabkan agen AI membocorkan data rahasia, melakukan tindakan yang tidak sah, atau sepenuhnya melewati protokol keamanan.
Banyak bisnis berfokus pada manfaat produktivitas dari agen AI sambil mengabaikan peningkatan potensi serangan yang mereka ciptakan, terutama ketika agen diberi akses ke basis data internal, API, dan alat komunikasi. Kurangnya kerangka kerja keamanan AI yang terstandarisasi berarti sebagian besar organisasi beroperasi tanpa tolok ukur perlindungan yang memadai.
Ya, agen AI yang diretas telah dikaitkan dengan kerugian finansial yang signifikan, dengan beberapa insiden mengakibatkan transaksi tidak sah, pelanggaran data, dan denda regulasi yang mencapai jutaan dolar. Risiko finansial ini diperparah oleh sifat otonom agen AI, yang dapat bertindak cepat sebelum pengawasan manusia dapat dilakukan.
Tentu saja, penjahat siber semakin menargetkan bisnis kecil karena mereka cenderung mengadopsi alat AI dengan cepat tanpa berinvestasi secara setara dalam langkah-langkah keamanan. Penelitian menunjukkan bahwa UKM menyumbang sebagian besar insiden keamanan terkait AI karena keterbatasan sumber daya TI dan praktik audit keamanan yang tidak memadai.